SmartDigest.ai Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Premiera / Narzędzie

Google Cloud API Gateway wystawia istniejące API agentom bez osobnego serwera MCP

Google ogłosiło 24 września, że Cloud API Gateway w wersji testowej sama udaje serwer MCP, więc istniejące API trafia do agentów jako narzędzia po dopisaniu kilku adnotacji w pliku OpenAPI 3.0 lub 3.1. Wywołania agenta przechodzą przez te same tokeny, limity i dzienniki co ruch z aplikacji, dzięki czemu odpada osobny serwer, ale agent w pętli zjada też limit klientów. Prawdziwa praca to opisy operacji, z których model wnioskuje, kiedy sięgnąć po narzędzie, a listę narzędzi, domyślnie otwartą dla każdego, trzeba zamknąć tokenem JWT.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Premiera / Narzędzie  ·  4 min  · 
Google Cloud API Gateway wystawia istniejące API agentom bez osobnego serwera MCP
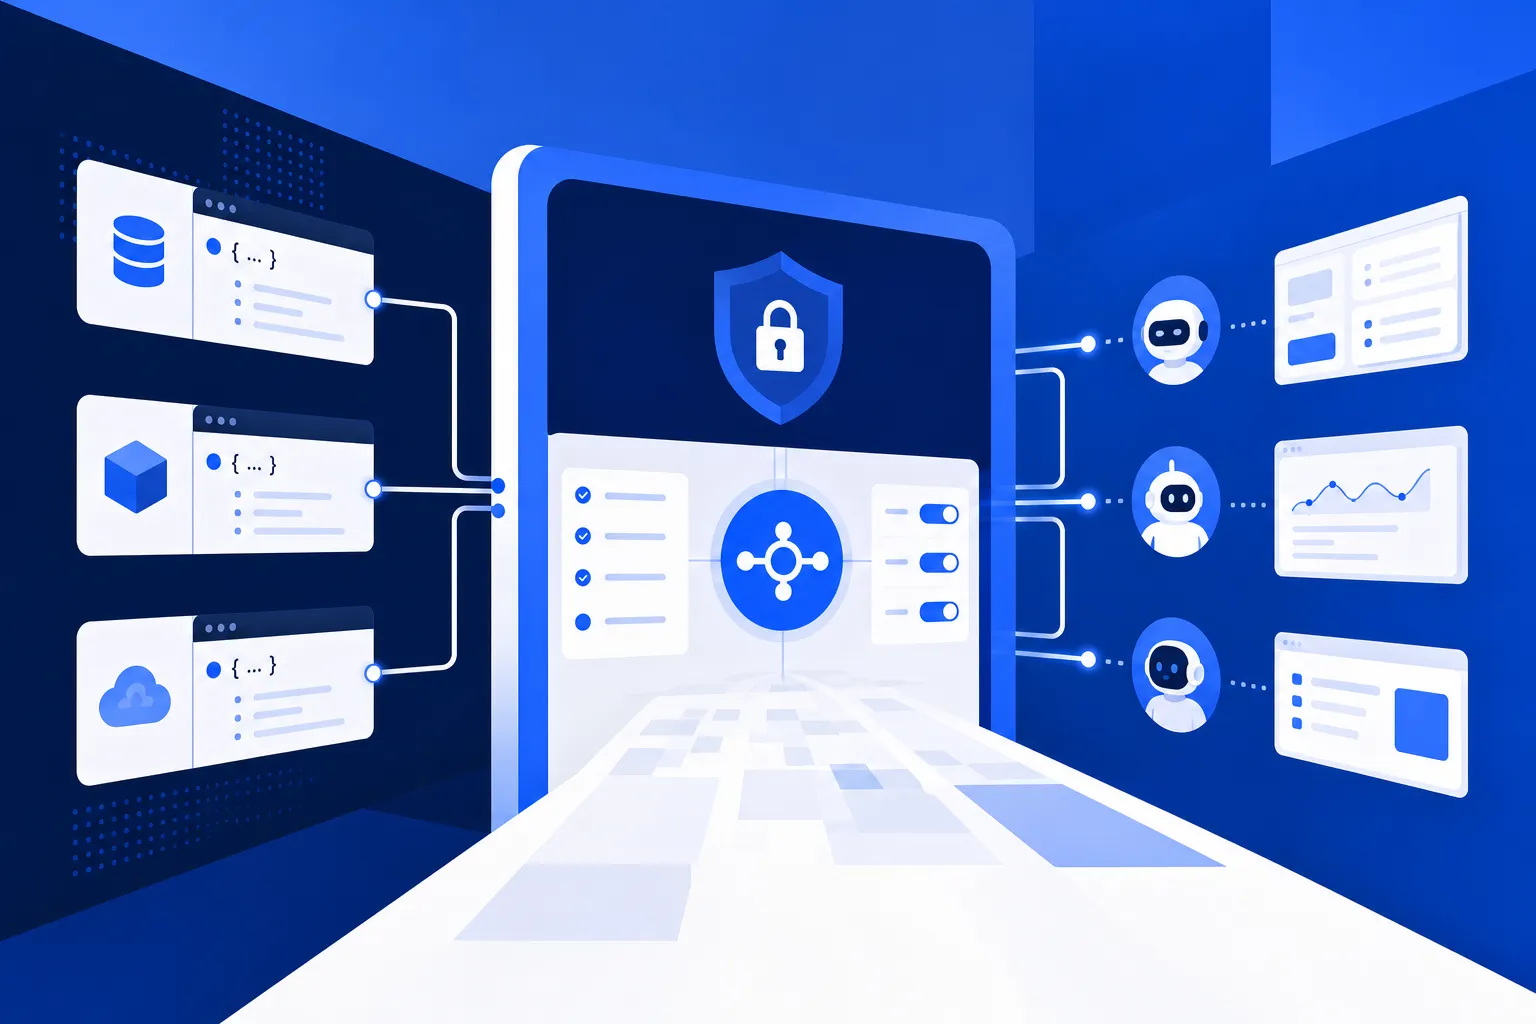
Ilustrację przygotowała AI.

Żeby agent AI mógł sprawdzić w firmowym systemie, gdzie jest paczka klienta, zespół musiał dotąd postawić obok istniejącego API drugi serwer mówiący protokołem MCP. Agent pyta taki serwer, jakie narzędzia ma do dyspozycji, dostaje listę w rodzaju "sprawdź status zamówienia" albo "znajdź klienta", a potem wywołuje jedno z nich z konkretnymi danymi. W środku ten serwer powtarzał pracę, którą brama przed API wykonywała od lat: sprawdzał, kto pyta, liczył limity i kierował zapytanie do właściwej usługi. Google ogłosiło 24 września, że w swojej chmurze ten dodatkowy serwer w wielu przypadkach przestaje być potrzebny.

Chodzi o Google Cloud API Gateway, najlżejszą bramę w ofercie Google, którą stawia się przed usługą działającą na przykład na Cloud Run, żeby pilnowała logowania, limitów i dzienników. W publicznie dostępnej wersji testowej brama potrafi sama udawać serwer MCP. Wystarczy dopisać kilka adnotacji w pliku OpenAPI, w którym i tak opisujesz każdą operację swojego API, wdrożyć konfigurację jak zwykle, a istniejące operacje pojawią się agentom jako narzędzia pod adresem /mcp. Plik musi być w wersji 3.0 lub 3.1. Starsza wersja 2.0 nie jest obsługiwana, więc zespoły, które wciąż jej używają, muszą najpierw przejść na nowszy format.

Uważam, że to rozsądne miejsce na MCP, bo uprawnienia i limity zostają tam, gdzie już są. Dwie rzeczy w tej zapowiedzi wymagają jednak uwagi: domyślnie otwarta lista narzędzi i założenie, że API pisane dla aplikacji mobilnej od razu nada się dla modelu.

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Google Cloud zamyka podstawy swojej chmury w jednej wtyczce dla agentów Premiera / Narzędzie

Google Cloud zamyka podstawy swojej chmury w jednej wtyczce dla agentów

4 min

Google Cloud wypuścił wtyczkę google-cloud-developer, która w jednej instalacji łączy instrukcje o logowaniu, uprawnieniach i zakładaniu projektów z gotową konfiguracją serwera MCP z oficjalną dokumentacją, dzięki czemu agent rzadziej sięga po flagę gcloud, której już nie ma. Powstała według otwartej specyfikacji Agent Plugins i działa nie tylko w Antigravity CLI, ale też w Claude Code i Codex CLI. Obiecane bariery bezpieczeństwa są jednak tylko tekstem, więc realną granicą dalej pozostają uprawnienia konta, na którym agent pracuje.

Trzy komendy dzielą pusty katalog od zdalnego serwera MCP Poradnik / Praktyka

Trzy komendy dzielą pusty katalog od zdalnego serwera MCP

3 min

Dokumentacja Cloudflare Agents sprowadza postawienie zdalnego serwera MCP do trzech komend, tak że w kilkanaście minut pusty katalog zmienia się w narzędzie na workers.dev, którego używa prawdziwy agent. Wzorzec Code Mode idzie dalej: zamiast wystawiać każdy z ponad 2500 endpointów API Cloudflare jako osobne narzędzie, co zjadłoby modelowi ponad milion tokenów, serwer daje tylko search() i execute() i mieści się w około tysiącu. Tyle że bezobsługowy hosting działa wyłącznie na Cloudflare, a oszczędność bierze się z typowanego opisu ich API, więc własne narzędzia i tak piszesz ręcznie.

Google wystawiło inteligentny dom na MCP i od razu zabroniło agentom otwierać drzwi Premiera / Narzędzie

Google wystawiło inteligentny dom na MCP i od razu zabroniło agentom otwierać drzwi

4 min

Google wystawiło 16 września serwer MCP dla Google Home, więc dowolny agent obsługujący ten standard dostaje listę urządzeń, ich stany, historię zdarzeń i prawo do wydawania komend. Otwarcia zamka zabrania sam serwer, a nie instrukcja dla modelu, a twarze z kamer Nest wymagają osobnej zgody menedżera domu. Wejście kosztuje projekt w Google Cloud, własny klient OAuth i 20 dolarów miesięcznie za Home Premium Advanced, na razie tylko w Stanach. To warstwa dla twórców cudzych produktów, a nie funkcja dla mieszkańca, i buduje ją firma, która wygasiła już pięć platform inteligentnego domu.