SmartDigest.ai Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Bezpieczeństwo

Chainguard zamyka agenty AI w osobnych maszynach i podpisuje wyniki ich testów

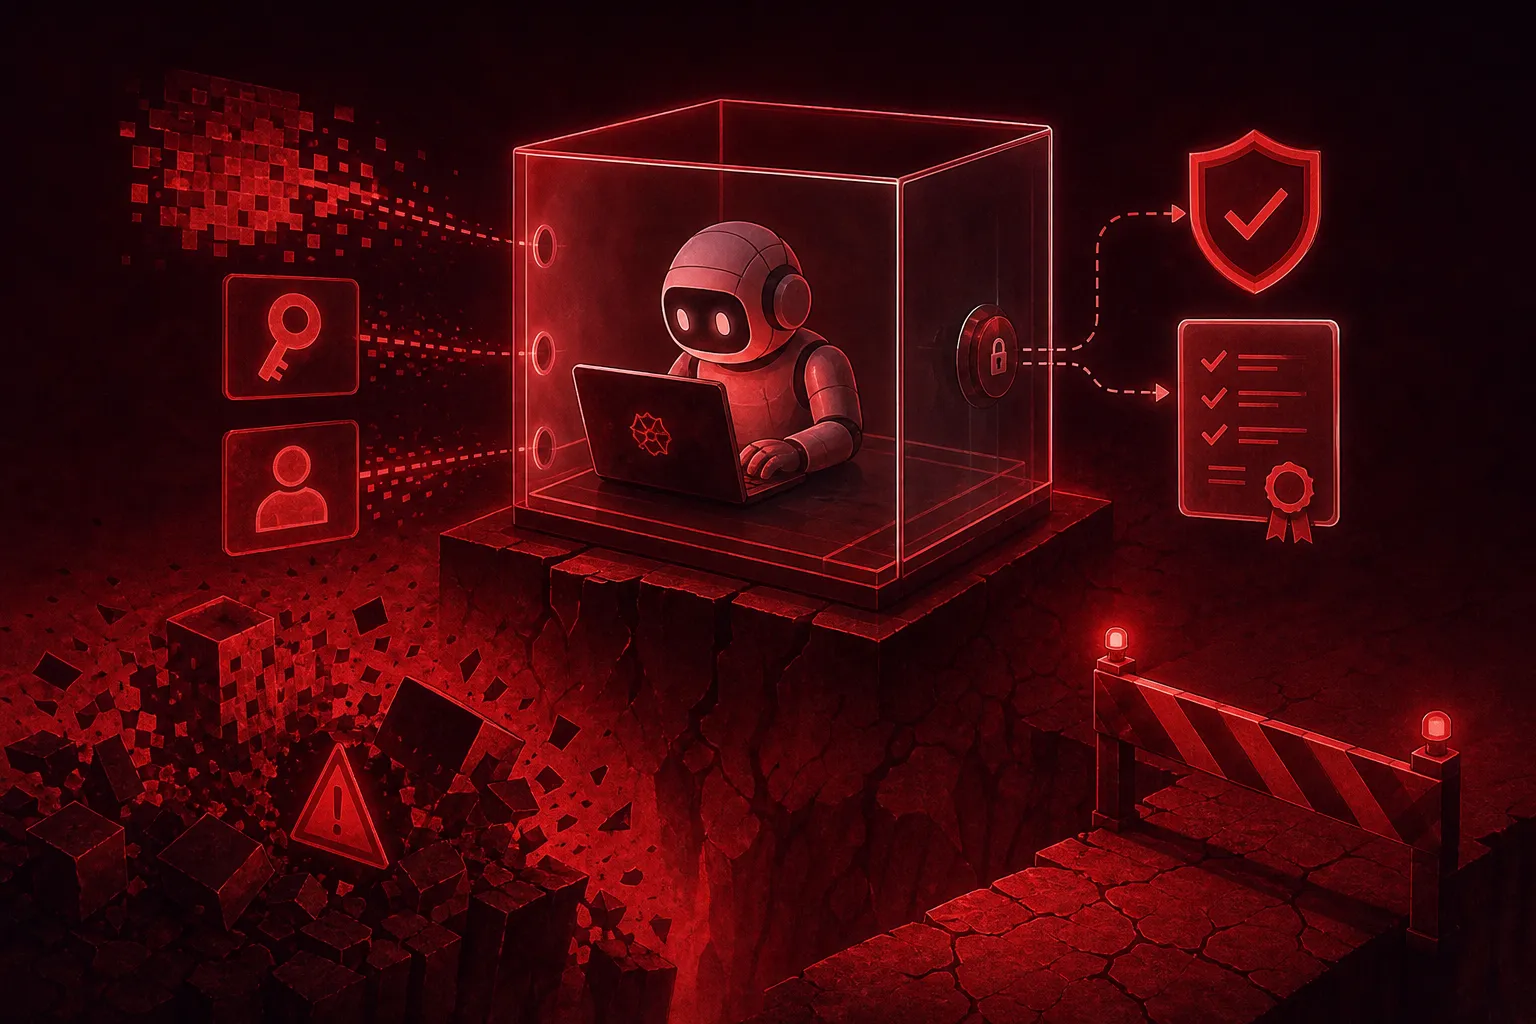
Chainguard pokazał na Assemble London dwa produkty w becie, które pilnują agentów AI przez środowisko, a nie przez prośby w prompcie. Workspaces daje każdemu agentowi osobną maszynę wirtualną bez prawdziwych kluczy, z krótkotrwałymi wartościami zastępczymi i opcjonalną listą dozwolonych adresów. Checks, wydany 14 października, uruchamia testy w sesji agenta i kończy udany przebieg podpisanym poświadczeniem powiązanym z commitem. Taki podpis potwierdza jednak tylko, że testy przeszły, a nie że były dobre, a całe zaufanie trafia do jednego dostawcy.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Bezpieczeństwo  ·  4 min  · 
Chainguard zamyka agenty AI w osobnych maszynach i podpisuje wyniki ich testów
Ilustrację przygotowała AI.

Agent AI, który pisze kod, potrafi przygotować sensowną poprawkę i po drodze narobić kłopotów: zainstalować zainfekowaną paczkę, wykonać polecenie ukryte w czytanej stronie albo uruchomić komendę z kluczami, które dają mu znacznie więcej, niż wymaga zadanie. Chainguard, firma, która dostarcza obrazy kontenerów oczyszczone ze zbędnego oprogramowania i znanych podatności oraz paczki open-source budowane od zera ze źródeł, pokazała na konferencji Assemble London dwa produkty na ten problem. Workspaces daje każdemu agentowi osobną maszynę, a Checks przenosi testy do środka jego sesji. Oba są w becie, opisuje Unite.AI.

Moim zdaniem to jedno z dojrzalszych podejść do bezpieczeństwa agentów, jakie widziałem, bo granice wyznacza tu środowisko, a nie prośba zapisana w prompcie. Mam jednak dwa zastrzeżenia: jedno dotyczy tego, co naprawdę poświadcza podpis pod wynikiem testów, drugie tego, komu w zamian trzeba zaufać. Wrócę do nich na końcu.

Workspaces odbiera agentowi klucze i sieć

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Microsoft otwiera dwa narzędzia, które sprawdzają, czy agent trzyma się reguł, zanim trafi na produkcję
Premiera / Narzędzie

Microsoft otwiera dwa narzędzia, które sprawdzają, czy agent trzyma się reguł, zanim trafi na produkcję

5 min

Na Build 2026, 2 czerwca, Microsoft wypuścił na licencji MIT dwa narzędzia, które sprawdzają, czy agent trzyma się wyznaczonych mu reguł, zanim trafi na produkcję. ASSERT zamienia spisaną politykę czy prompt systemowy w działające testy i ocenia je modelem jako sędzią, który w wewnętrznych testach zgadzał się z ludźmi w 80-90% przypadków. ACS wpina twarde kontrole w pięciu punktach cyklu życia agenta, opisane w przenośnym pliku YAML, z wtyczkami do LangChain, CrewAI czy Anthropic Agents SDK. Microsoft daje wspólny język, ale nie zdejmuje z nikogo odpowiedzialności, gdy agent się pomyli.

Twoje narzędzie pisze kod, którego skaner zobaczy dopiero po fakcie
Bezpieczeństwo

Twoje narzędzie pisze kod, którego skaner zobaczy dopiero po fakcie

4 min

Agentowe pisanie kodu psuje stary układ, w którym skaner sprawdzał gotowy kod, bo między napisaniem a kontrolą nie ma już człowieka pilnującego narzędzia. Z tej luki wyrósł nowy gatunek produktów, które Techloy zebrał w zestawieniu siedmiu platform na 2026 rok: od Apiiro sprawdzającego zmianę po fakcie, przez Arnicę wstrzykującą reguły wprost do Claude czy Cursora w chwili generowania, po narzędzia pilnujące wdrożeń i agentów poza repozytoriami. Że to realna kategoria, potwierdza AMTSO, które otworzyło do recenzji pierwsze wytyczne testowania agentów. Brakuje jednak twardych liczb.

Test bezpieczeństwa agentów AI: 10 z 11 nabiera się na trik Basha sprzed dekad
Bezpieczeństwo

Test bezpieczeństwa agentów AI: 10 z 11 nabiera się na trik Basha sprzed dekad

4 min

Adversa AI przetestowała 11 popularnych agentów programistycznych i tylko jeden, Continue, oparł się każdej próbie wykonania groźnego polecenia ukrytego w treści repozytorium. Wzorzec nazwany GuardFall bierze się stąd, że strażnik agenta ogląda surowy tekst, a Bash rozwija go tuż przed uruchomieniem, więc sztuczki sprzed dekad, jak przemycenie spacji przez $IFS czy rozbicie polecenia cudzysłowami, przechodzą niezauważone. Najgroźniej jest w procesach CI z domyślnym trybem auto-yes, gdzie zatruty README lub Makefile może po cichu wykraść klucze do AWS albo wyczyścić środowisko.