SmartDigest.ai Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Premiera / Narzędzie

Claude Security od Anthropica skanuje repozytoria na bieżąco i sam zamyka naprawione błędy

Anthropic przerobił Claude Security tak, że po jednym głębokim skanie sam regularnie przegląda zmiany w repozytoriach, oznacza znaleziska jako naprawione, gdy poprawka trafi do kodu, i otwiera je ponownie, gdy błąd wraca. Publiczna beta jest dostępna tylko w planie Claude Enterprise, działa jako konektor MCP w Claude Code i korzysta także z modelu Claude Mythos. Śledzenie poprawek rozwiązuje realny problem, ale firma wciąż nie podaje, ile z ponad miliona znalezionych podatności to fałszywe alarmy.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Premiera / Narzędzie  ·  4 min  · 
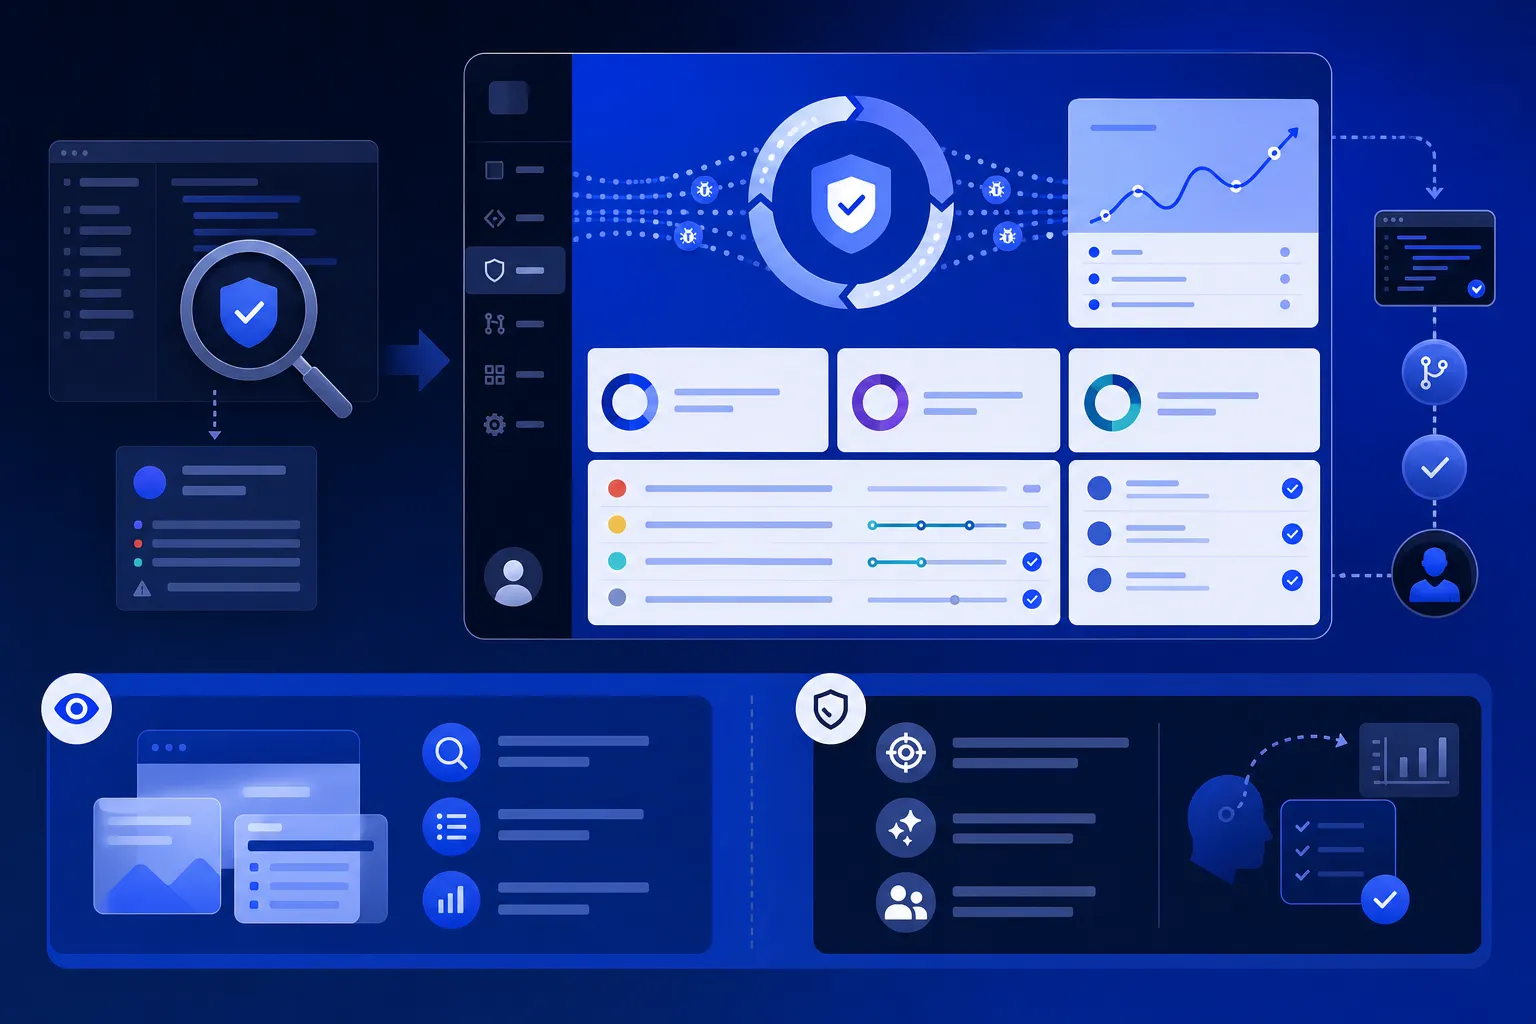
Claude Security od Anthropica skanuje repozytoria na bieżąco i sam zamyka naprawione błędy
Ilustrację przygotowała AI.

Skaner bezpieczeństwa zwykle robi zdjęcie. Ktoś uruchamia skan, dostaje listę podatności, zespół bierze się za poprawki, a tydzień później kod wygląda już inaczej i lista opisuje repozytorium, którego nie ma. Anthropic przerobił swój Claude Security tak, żeby tego zdjęcia nikt nie musiał robić ręcznie: nowa wersja sama śledzi zmiany w repozytoriach, pilnuje, które znaleziska zostały naprawione, i otwiera zgłoszenie ponownie, gdy błąd wraca. To publiczna beta dla firm z planem Claude Enterprise, więc każda taka firma może ją włączyć bez czekania na zaproszenie, a wszyscy pozostali na razie jej nie dostaną.

Dla porządku: Claude Security to płatne narzędzie dla firm, któremu wskazujesz repozytorium, a modele Anthropica czytają kod i zwracają listę podatności z oceną wagi i propozycją poprawki. Według firmy od kwietnia tysiące organizacji znalazły nim ponad milion podatności. Ta liczba niewiele mówi bez drugiej, czyli bez informacji, ile z tego miliona okazało się fałszywymi alarmami. We wrześniu pisałem, że brakuje mi właśnie tego odsetka, i nowa zapowiedź znów go nie podaje. Z całego ogłoszenia przekonuje mnie jedna rzecz: śledzenie poprawek. Resztę trzeba na razie przyjąć na słowo.

Skan, którego nikt nie musi planować

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Anthropic rozdaje wyniki pracy Mythosa 5 zamiast dostępu do niego
Model / Badania

Anthropic rozdaje wyniki pracy Mythosa 5 zamiast dostępu do niego

4 min

Anthropic wpuścił Claude Security do otwartej bety, a pod spodem pracuje w nim Mythos 5, najmocniejszy model firmy, którego poza wąskim gronem obrońców z Project Glasswing nikt nie dostał do ręki. Klient z planem Enterprise wskazuje własne repozytorium i dostaje listę znalezisk z numerem CWE, oceną pewności i gotową poprawką, którą nakłada już zwykły Claude Code i zatwierdza człowiek. Zasada jest prosta: firma rozdaje wyniki pracy modelu zamiast dostępu do niego. Brakuje za to jedynej liczby, która by mnie przekonała, czyli skuteczności wykrywania i odsetka fałszywych alarmów.

Darmowa wtyczka pilnuje kodu w Claude Code, płatny skaner rusza dla firm
Bezpieczeństwo

Darmowa wtyczka pilnuje kodu w Claude Code, płatny skaner rusza dla firm

3 min

Anthropic wpuścił do Claude Code darmową wtyczkę w becie, która już w trakcie pisania szuka w kodzie podatności: injection, uszkodzeń pamięci, obejść uwierzytelniania. Osobno ruszył płatny Claude Security dla firm na planie Enterprise, który skanuje repozytorium, sam próbuje obalić własne znaleziska i dopiero potem podsuwa łatkę do zatwierdzenia. Ten sam trik samopodważania widzieliśmy w otwartym VulnHunterze od Capital One, ale tu nie pada ani jedna liczba o fałszywych alarmach, więc obietnica mniejszego szumu zostaje deklaracją. Najbardziej przekonuje mnie wtyczka, nie płatny produkt.

Czy narzędzie, które podważa własne wnioski, naprawdę ścina fałszywe alarmy?
Bezpieczeństwo

Czy narzędzie, które podważa własne wnioski, naprawdę ścina fałszywe alarmy?

3 min

Capital One udostępniło 16 lipca VulnHuntera, otwarty skaner podatności oparty na modelu Claude. Jego sercem jest silnik falsyfikacji: po znalezieniu luki narzędzie samo próbuje obalić własny wniosek, więc do programisty trafia tylko to, czego nie zdołało odrzucić, co ma ściąć zalew fałszywych alarmów. Zamiast tropić podejrzane wzorce w kodzie, idzie od punktów wejścia napastnika i sprawdza, czy naprawdę da się dojść do wrażliwego miejsca. Cała weryfikacja jest jednak wyłącznie wewnętrzna, bez jednej sprawdzalnej liczby, a do uruchomienia potrzeba płatnego Claude Opus 4.8 i Claude Code.