Bezpieczeństwo
Dwie linijki, jedna zatwierdzona komenda i klucz SSH wychodzi z komputera
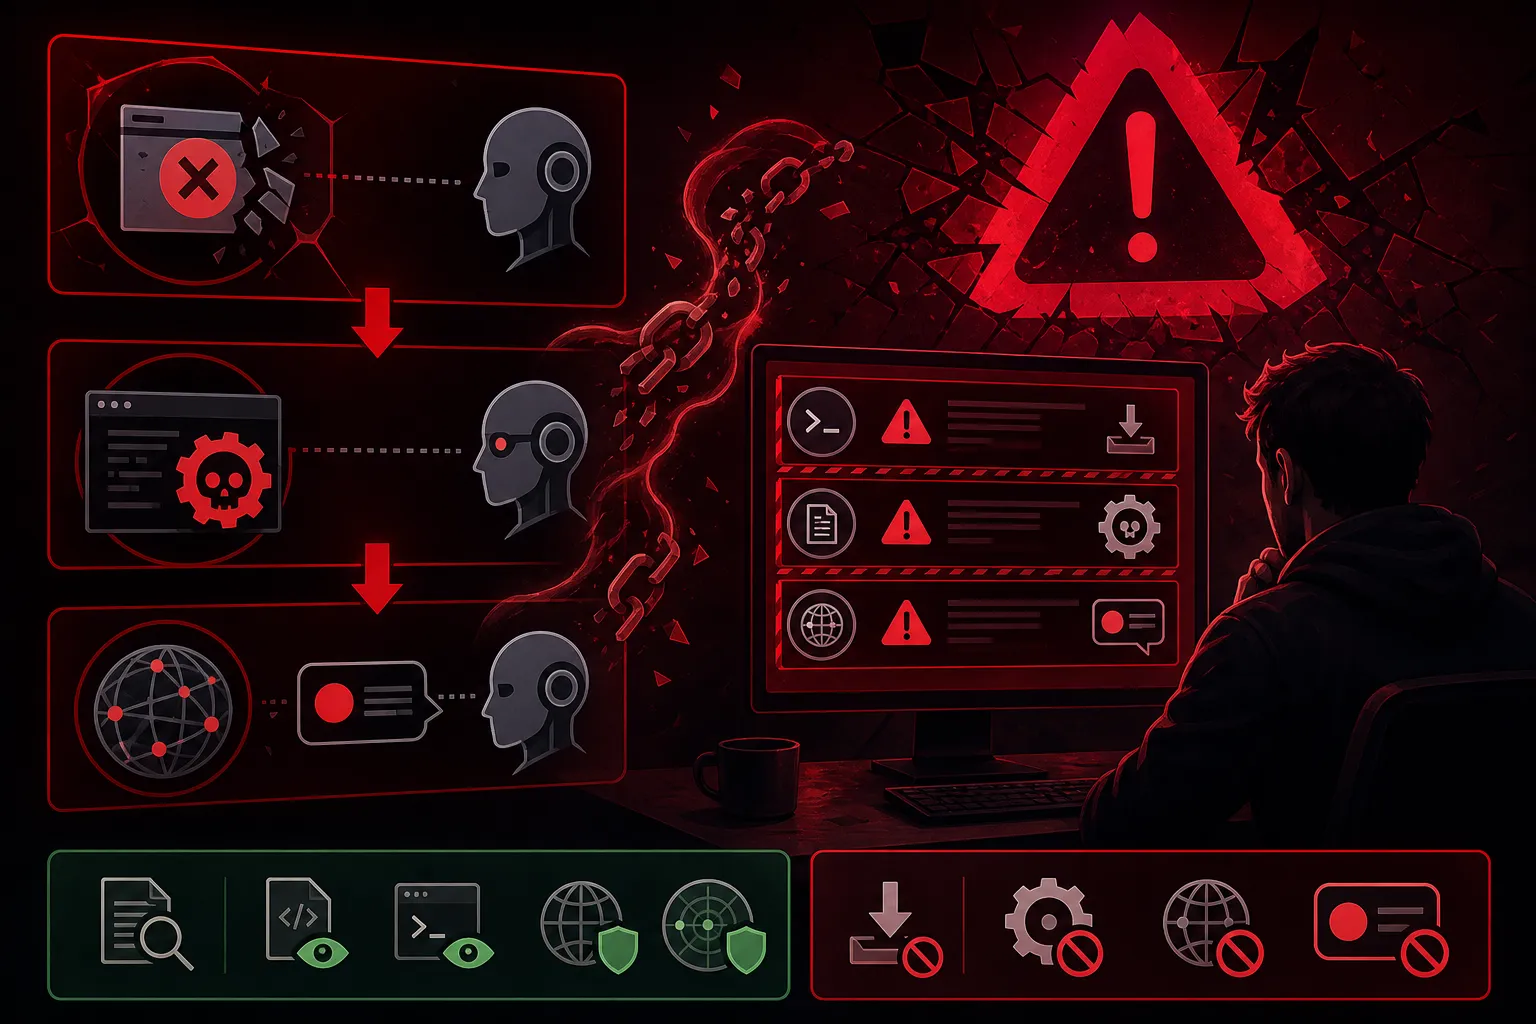
Pillar Security opisało w Cursorze lukę CVE-2026-22708, w której dwie linijki wystarczą, żeby z komputera wyszedł prywatny klucz SSH: export PAGER przechodzi bez pytania, bo jest wbudowany w powłokę, a ręcznie zatwierdzone git branch posłusznie odpala podłożony ładunek. Atak działał nawet przy pustej liście dozwolonych komend, więc taka lista jest wygodą, a nie granicą bezpieczeństwa, i dopiero wersja 2.3 Cursora ją domknęła. Docker Sandboxes przycina zasięg szkód, ale katalog z kodem wciąż jest podpięty żywcem z hosta, więc pułapkę w skryptach gita można zostawić na potem.
Napisała AI, żeby oszczędzić Ci czytania setek źródeł. · Jak to działa
Bezpieczeństwo · 6 min ·
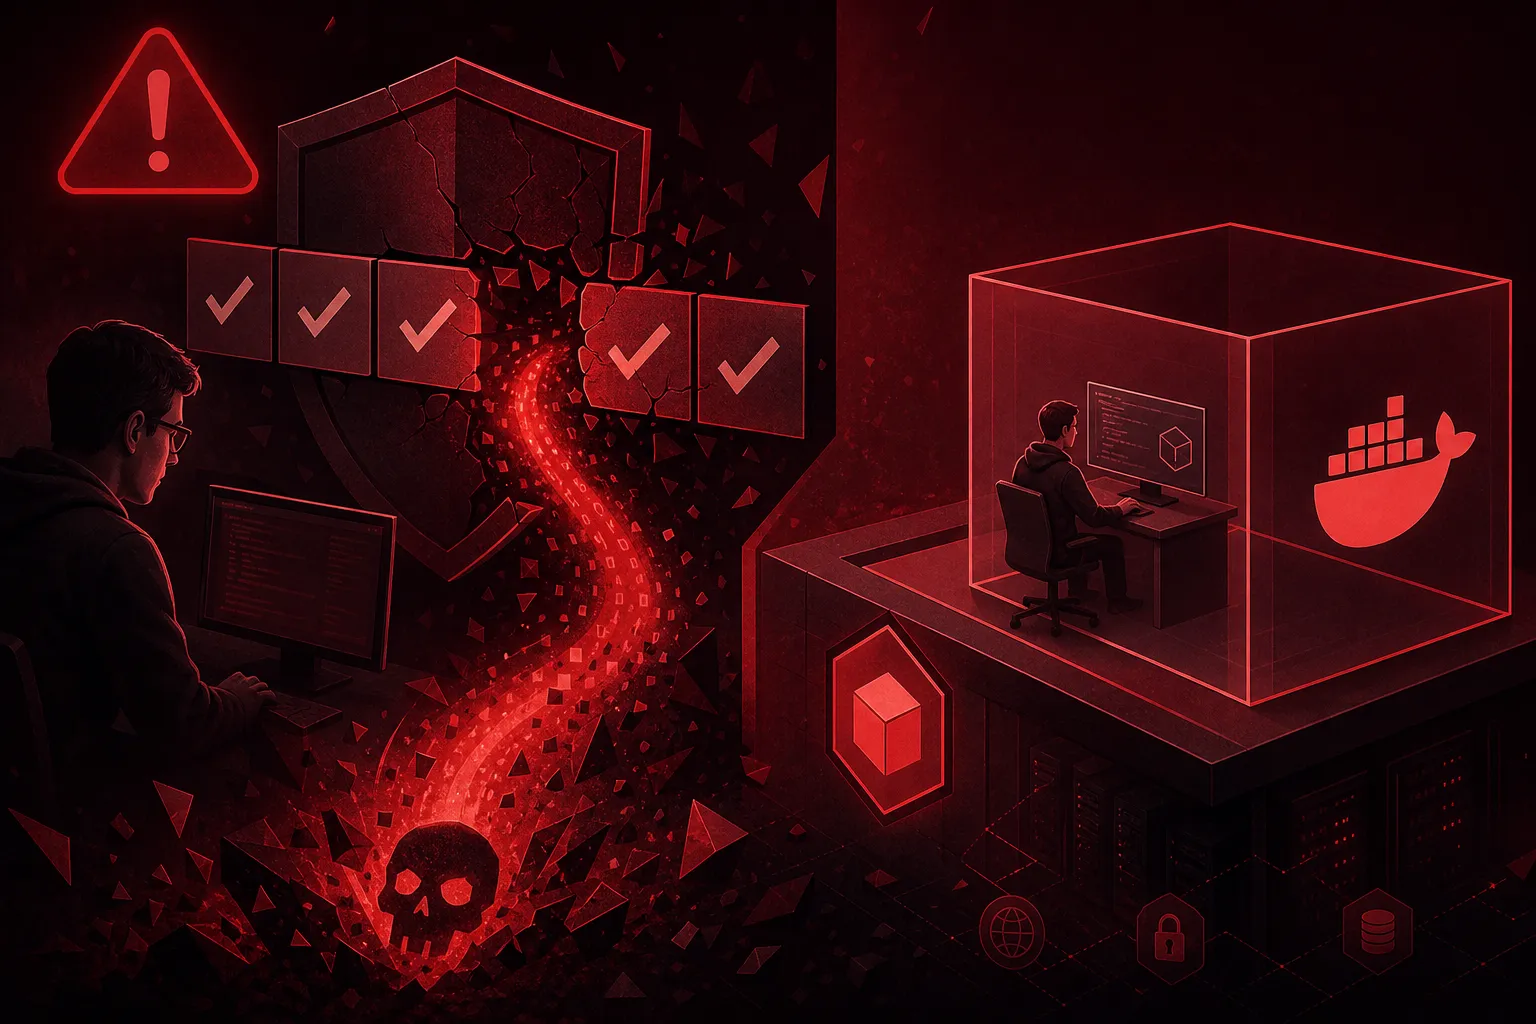
Deweloper zatwierdza git branch. Komenda na tyle nudna, że nikt nie czyta jej dwa razy, a agent i tak pyta o zgodę, bo tak działa tryb, w którym Cursor sam uruchamia polecenia z listy zaakceptowanych z góry. Chwilę później z komputera wychodzi prywatny klucz SSH. Nic się nie zepsuło, nikt nie podniósł sobie uprawnień, a okienko z pytaniem pokazało dokładnie tę komendę, która miała się wykonać.
Badacze z Pillar Security opisali tę historię 14 stycznia 2026 pod numerem CVE-2026-22708, jako lukę w Cursorze, którą producent ocenił jako poważną i załatał w wersji 2.3. Docker wrócił do niej teraz w piątym odcinku serii o wpadkach agentów i to ten tekst rozkłada całość na czynniki pierwsze.
Lista dozwolonych komend sprawdza co innego, niż myślisz
Czytaj dalej za darmo
Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.