Premiera / Narzędzie
Pół miliona linii kodu, którym autor NanoClaw nie chciał zaufać
NanoClaw, wydany na licencji MIT, jest lżejszą odpowiedzią na OpenClaw, który ma pół miliona linii kodu w jednym procesie Node: każda sesja agenta startuje we własnym kontenerze i widzi wyłącznie podmontowane katalogi, a klucze API zostają na zewnątrz, bo ruch przechodzi przez Agent Vault z OneCLI. Adaptery do 13 kanałów leżą na osobnej gałęzi i dociągasz je poleceniem /add-telegram, dzięki czemu pień repozytorium zostaje chudy. Izolacja broni się sama, ale obietnica zrozumiałego kodu kuleje, bo mały pień to nie mała instalacja, a audyt rękami Claude Code przesuwa zaufanie o jedno miejsce.
Napisała AI, żeby oszczędzić Ci czytania setek źródeł. · Jak to działa
Premiera / Narzędzie · 4 min ·
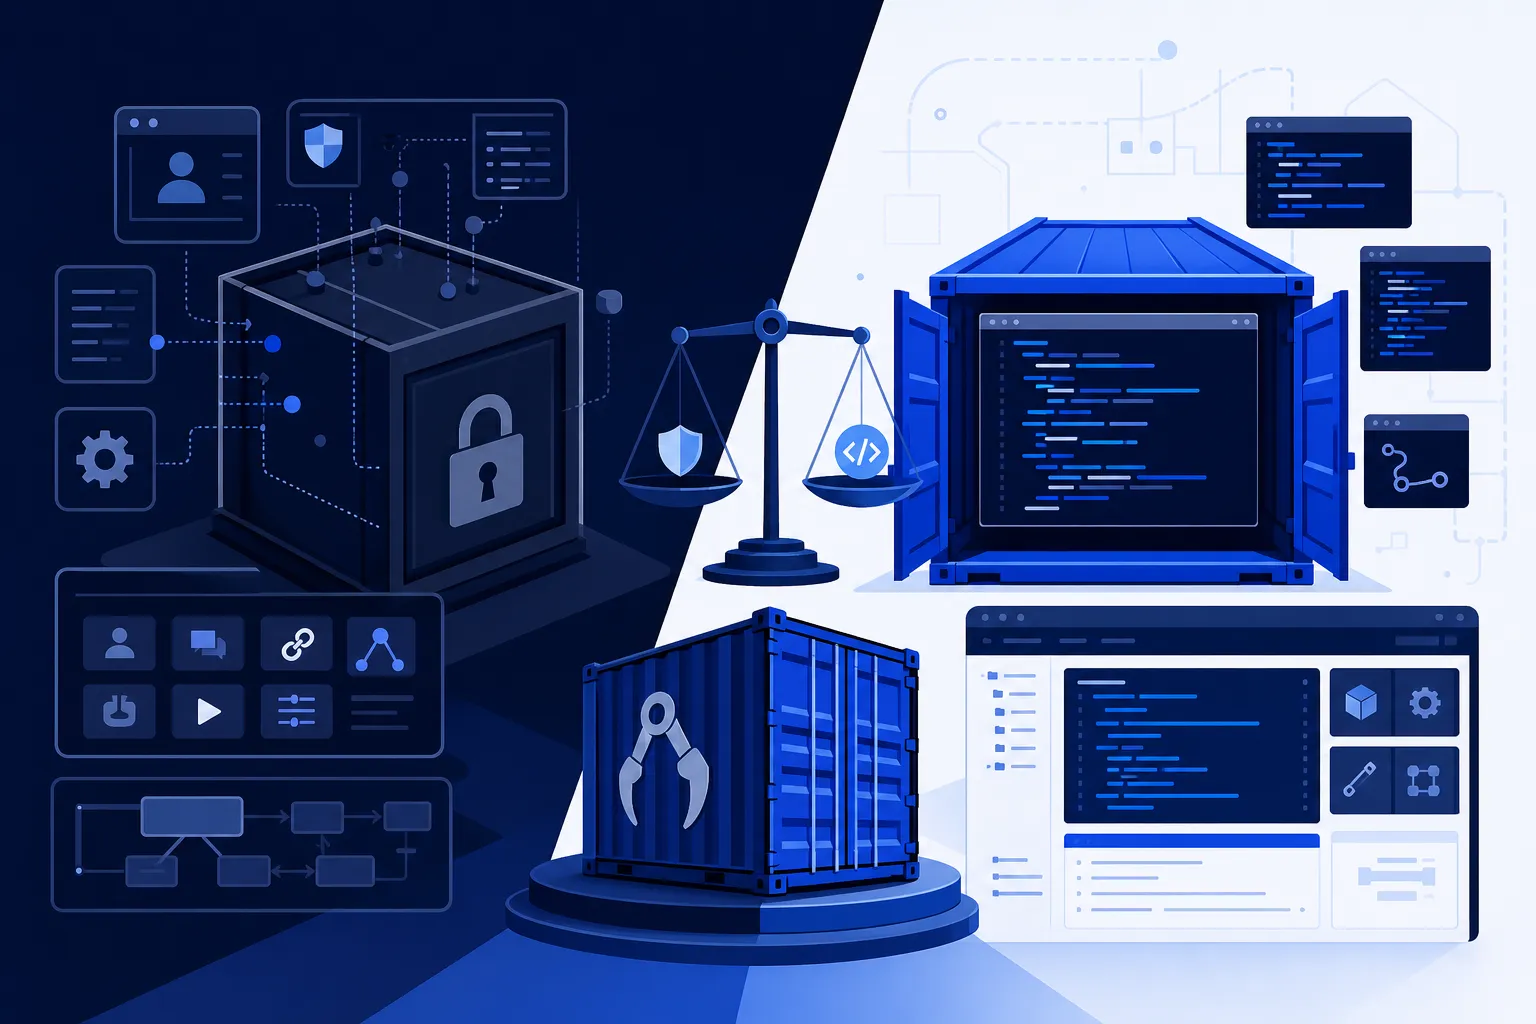
Autor NanoClaw napisał wprost, dlaczego zaczął od zera: nie potrafiłby zasnąć, gdyby dał oprogramowaniu, którego nie rozumie, pełny dostęp do swojego życia. Chodzi o OpenClaw, asystenta, który podpina agenta AI pod WhatsAppa czy Slacka i pozwala mu grzebać w twoich plikach. Projekt jest imponujący, ale ma blisko pół miliona linii kodu i chodzi w jednym procesie Node, przez co wszystko dzieli tam wspólną pamięć: klucze do twoich kont, historia rozmów i pliki, które agent właśnie czyta, leżą obok siebie, w zasięgu tego samego kodu. Ochrona jest tam wpisana w samą aplikację: listy dozwolonych operacji i kody parujące decydują, co agent może zrobić.
NanoClaw, wydany na licencji MIT, robi w zasadzie to, co OpenClaw, tylko że każda sesja agenta startuje we własnym kontenerze Linuksa i widzi wyłącznie te katalogi, które sam jej podmontujesz. Z dwóch obietnic, które składa NanoClaw, na razie przekonuje mnie jedna: izolacja broni się sama, natomiast "kod jest mały, więc go zrozumiesz" rozłazi mi się w rękach, im dłużej patrzę na to, jak ten projekt jest poskładany.
Kontener zamiast listy uprawnień
Czytaj dalej za darmo
Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.