SmartDigest.ai Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Premiera / Narzędzie

Brex wypuścił bramkę, która pyta model, czy agentowi wolno wysłać to żądanie

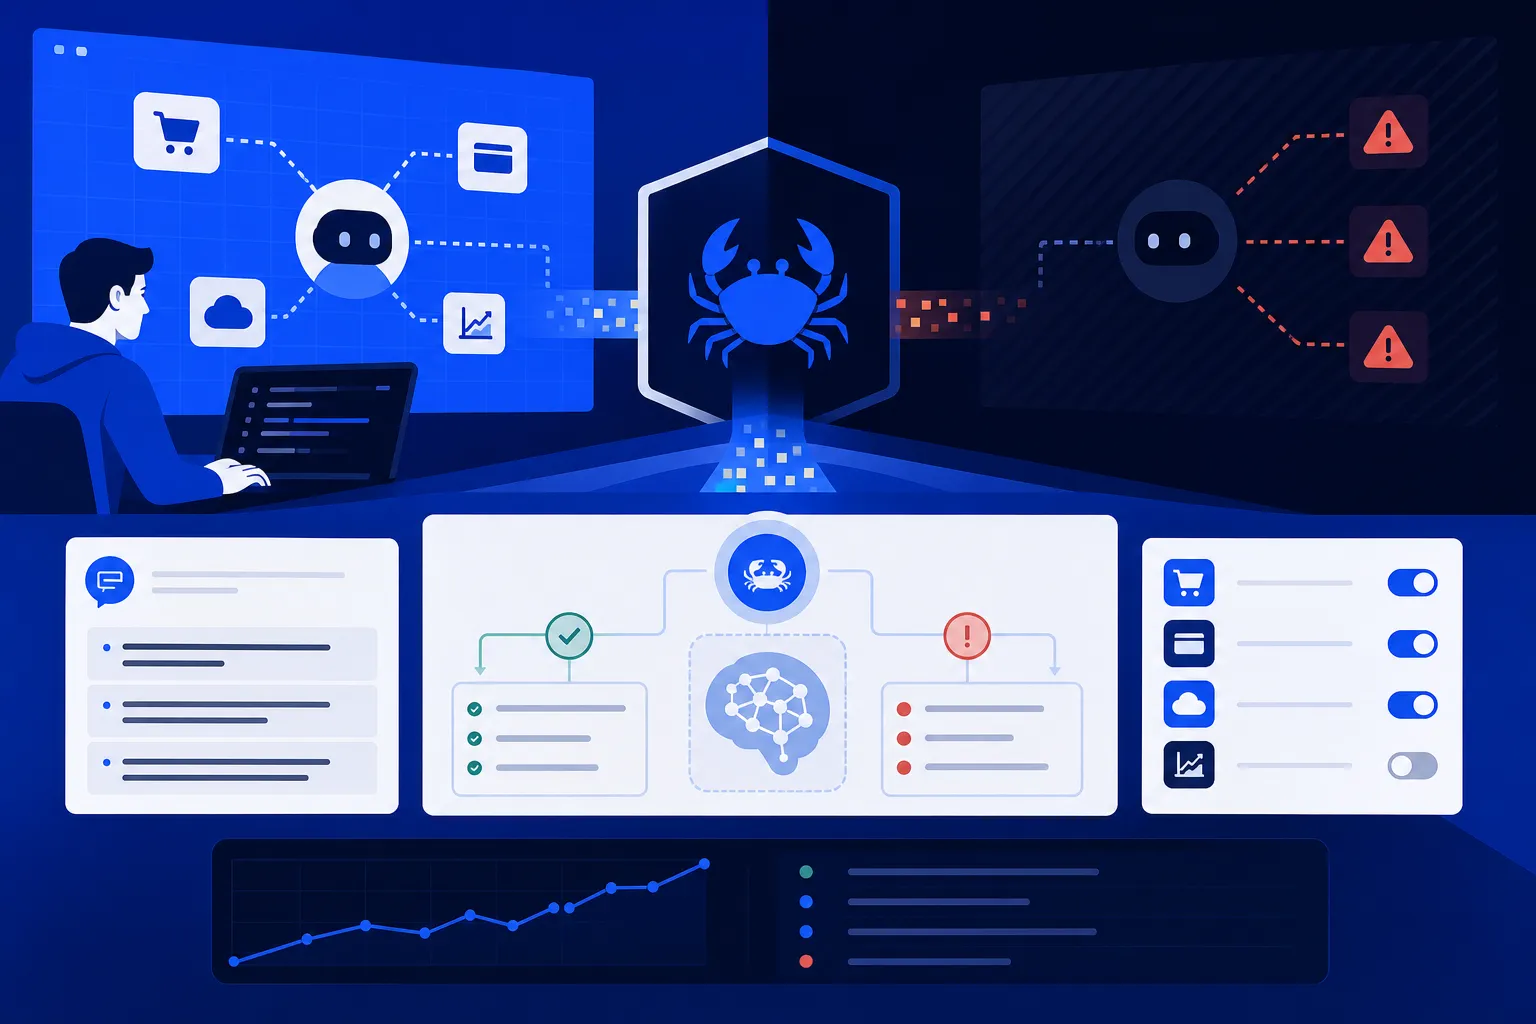
Brex wypuścił CrabTrapa, proxy na licencji MIT, które ustawiacie agentowi jako HTTP_PROXY i które sprawdza nie to, co model przeczytał, ale to, co próbuje wysłać na zewnątrz. Żądania nieobjęte żadną statyczną regułą trafiają do modelu-sędziego z polityką spisaną zwykłym językiem, a ten przepuszcza je albo odsyła 403. Odpowiedzi z zewnątrz wracają nietknięte, a bramka widzi nagłówki Authorization jawnym tekstem. Najwięcej wart jest więc rejestr w PostgreSQL-u: pokazuje, dokąd agent naprawdę dzwoni, i pozwala przetestować politykę na nagranym ruchu, zanim zaciśniecie ją na żywym agencie.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Premiera / Narzędzie  ·  4 min  · 
Brex wypuścił bramkę, która pyta model, czy agentowi wolno wysłać to żądanie
Ilustrację przygotowała AI.

Agent z dostępem do firmowej skrzynki dostaje maila z uprzejmą prośbą o zestawienie wynagrodzeń i adresem, pod który ma je odesłać. Model nie odróżni tego od polecenia szefa, bo jedno i drugie jest dla niego zwykłym tekstem, więc robi to, co umie: składa żądanie do API Gmaila i wysyła. CrabTrap, narzędzie na licencji MIT od Brexa, amerykańskiej firmy wydającej karty korporacyjne, zatrzymuje agenta dokładnie w tym momencie. Nie po stronie wejścia, gdzie trzeba by rozpoznać podstępną prośbę w treści maila, tylko po stronie wyjścia, w sekundzie, w której agent próbuje wysłać żądanie na zewnątrz.

Punktem wyjścia jest założenie, z którym trudno dyskutować: kontener z agentem traktujemy jak już przejęty. Skoro model można przekonać treścią, którą sam przeczyta, to filtrowanie promptów jest walką z góry przegraną, więc kontrola przenosi się tam, gdzie widać skutki, czyli na wychodzące połączenia. Ustawiacie agentowi zmienne HTTP_PROXY i HTTPS_PROXY na adres bramki i od tej chwili każde jego wyjście na zewnątrz przez nią przechodzi. Ruch jest szyfrowany, więc bramka musi go najpierw otworzyć: dla każdego adresu, pod który agent dzwoni, wystawia w locie własny certyfikat i staje w środku rozmowy, bo inaczej zobaczyłaby tylko szum zamiast treści żądania. Płacicie za to jedną niewygodą, jeszcze zanim ruszycie: kontener agenta trzeba nauczyć, żeby ufał certyfikatom bramki, a dopóki mu ich nie wgracie, każde połączenie HTTPS wywala się na błędzie weryfikacji.

Dwa sita, przez które przechodzi każde żądanie

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Co naprawdę wychodzi z twojego katalogu, kiedy pracuje agent Bezpieczeństwo

Co naprawdę wychodzi z twojego katalogu, kiedy pracuje agent

4 min

Niezależny badacz publikujący jako cereblab podpiął Grok Build pod własne proxy i zobaczył, że terminalowe narzędzie xAI samo z siebie pakuje całe repozytorium razem z historią gita i wysyła je do chmury, a podłożone w pliku .env fałszywe hasło idzie tą samą drogą. Na repozytorium o rozmiarze 12 GB rozmową z modelem poszły 192 KB, a osobnym połączeniem 5,1 GB, czyli także pliki, których agent nigdy nie otworzył. Przełącznik "Improve the model" nic nie zmieniał, bo serwer xAI przy starcie sesji i tak odsyłał zgodę na wysyłkę, przez co poprawka przyszła od xAI, a nie z twojego dysku.

Skąd wiesz, czego agent spróbował i czego mu nie pozwolono? Premiera / Narzędzie

Skąd wiesz, czego agent spróbował i czego mu nie pozwolono?

5 min

CopilotKit wypuściło OpenBota, platformę agentową na licencji MIT, którą stawiasz na własnej infrastrukturze z własnym kluczem do modelu. Każde sięgnięcie bota po przeglądarkę, plik czy serwer MCP idzie przez jedną bramkę, która zapisuje wiersz w rejestrze, zanim cokolwiek się wykona, a reguły pisane w CEL odmawiają, podając nazwę blokującej reguły, więc w zapisie zostaje ślad także po tym, czego botowi nie pozwolono. Podłączysz tu każdego agenta mówiącego protokołem AG-UI, tyle że serwer nie wystartuje bez tokenu licencyjnego CopilotKit i konta w ich usłudze Intelligence.

Zestaw testów agenta potrafi wysłać prawdziwy przelew Poradnik / Praktyka

Zestaw testów agenta potrafi wysłać prawdziwy przelew

4 min

Braintrust tłumaczy, dlaczego test jednostkowy odrzuca poprawny przebieg agenta tylko za to, że sprawdził regulamin przed zamówieniem, i w miejsce asercji wstawia funkcję oceniającą cały zapis pracy w skali od 0 do 1, puszczaną kilka razy na to samo zgłoszenie. Zestaw wpięty w prawdziwe API płatnicze wysyłałby przy tym prawdziwe przelewy, więc usługi trzeba podstawić jako atrapy. Zapamiętałbym stąd liczbę kroków jako sygnał regresji, bo zapala się, zanim wynik zdąży się popsuć. Gorzej, że bramka w CI blokuje merge na ocenie modelu w roli sędziego, którego zgodności z ludźmi nikt nie podaje.