Premiera / Narzędzie
Cloudflare OS: firmowy agent zaczyna od zera uprawnień i prosi o każdy dostęp z osobna
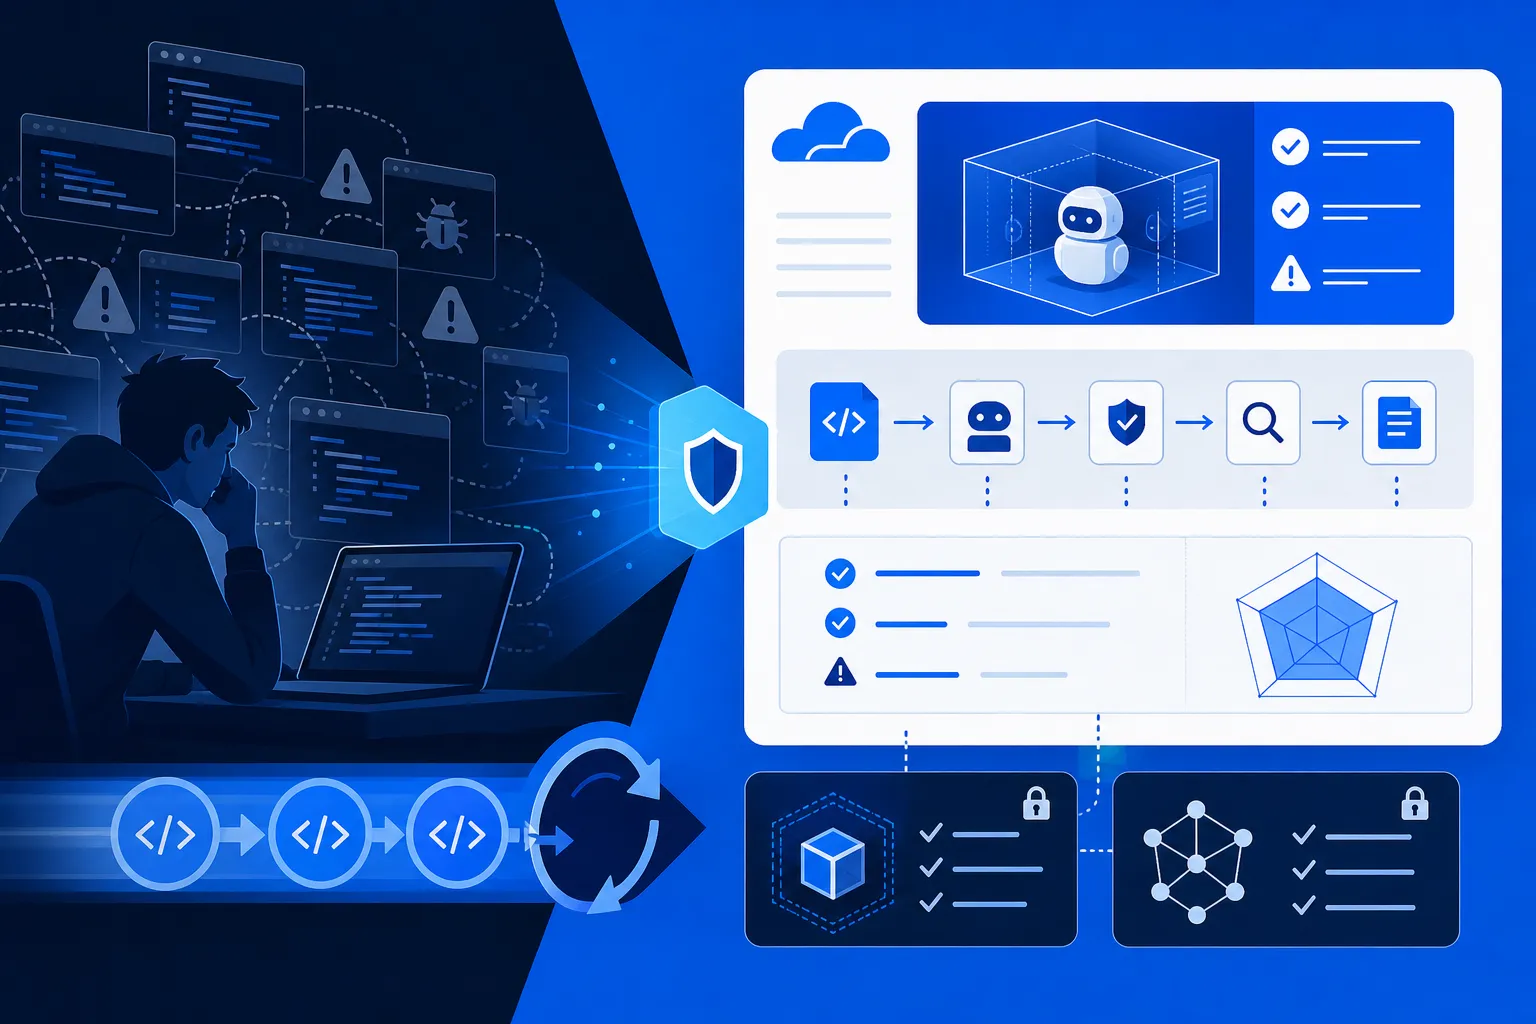
5 sierpnia Cloudflare udostępnił na licencji Apache 2.0 Cloudflare OS, platformę, w której każdy agent startuje bez uprawnień i o każdy dostęp prosi osobno. Wygenerowany kod nie dostaje klucza, tylko typowany obiekt uprawnień, a sekret zostaje w usłudze zwanej Gatekeeperem, która pilnuje reguł nawet przy prompt injection i sprawdza, czy odbiorca ma dostęp do danych przeczytanych po drodze przez agenta. Prawdziwą wartością jest nie świeżość pomysłu, bo uprawnienia zamiast kluczy i zero trust są dużo starsze, lecz kompletny, działający wzorzec na problem, który reszta branży łata politykami.
Napisała AI, żeby oszczędzić Ci czytania setek źródeł. · Jak to działa
Premiera / Narzędzie · 5 min ·
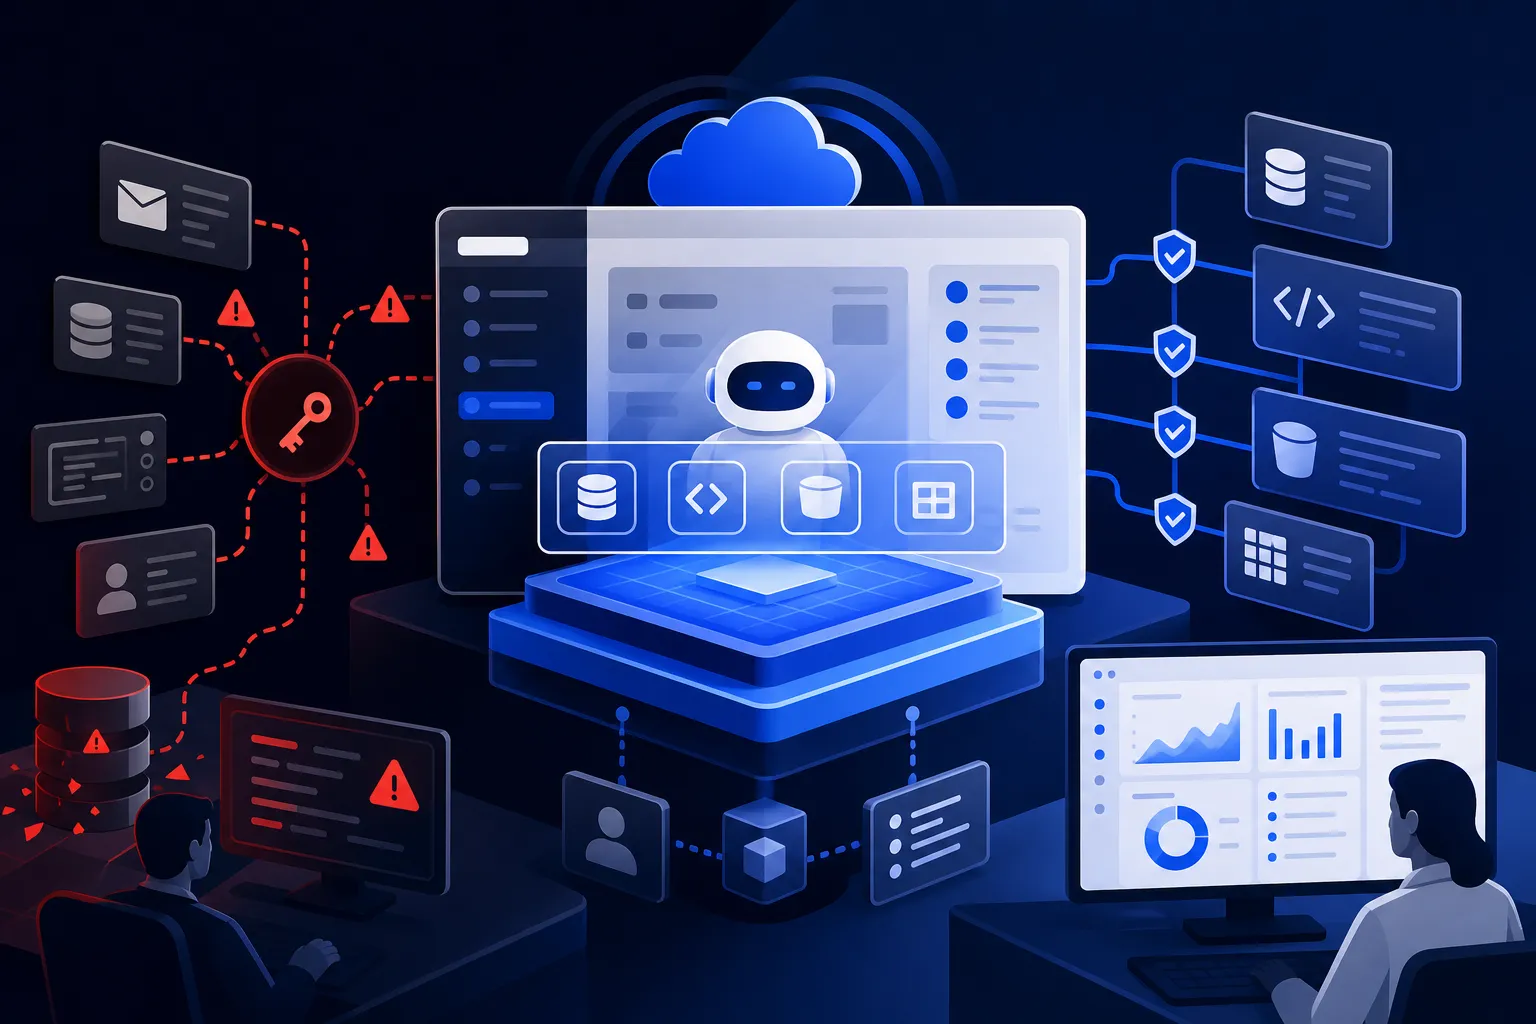
Sam Rhea, szef działu informatyki w Cloudflare, opisuje moment sprzed pół roku. Ktoś z zespołu sprzedaży przyszedł do niego z prośbą o klucze do API. Klucze, w liczbie mnogiej. Z pomocą AI zbudował coś, co nazwał "SuperApp", aplikację, która miała za niego robić robotę w wielu wewnętrznych narzędziach naraz, i żeby to ruszyło, potrzebował produkcyjnego dostępu do kilkunastu firmowych systemów oraz uprawnień administratora do pipeline'u wdrożeniowego. Rhea traktuje to jako pierwszy sygnał, że firma ma realny problem: agenty potrafią już wykonywać pracę, ale są bezużyteczne bez dostępu do danych, na których ludzie pracują, i niebezpieczne, kiedy ten dostęp dostają w postaci szerokich, długo żyjących kluczy.
5 sierpnia Cloudflare otworzył kod Cloudflare OS, platformy, którą przez kilka miesięcy budował u siebie właśnie po to, żeby ten problem rozwiązać. Cała otoczka, czyli działająca w przeglądarce przestrzeń robocza, w której nieprogramista opisuje po ludzku, co chce zrobić, a agent pisze pod to aplikację, jest tym, co najłatwiej sprzedać. Mnie ciekawi co innego. Cloudflare oddaje za darmo działającą odpowiedź na pytanie, z którym od roku mierzy się każdy zespół wpuszczający agenty do firmowych danych.
Domyślna odpowiedź branży brzmiała do tej pory: dać agentowi klucz albo, w nowszej wersji, postawić przed nim serwer MCP, pośrednika opartego na wspólnym standardzie, który klucz trzyma u siebie i wystawia agentowi zestaw narzędzi. To już krok naprzód, ale, jak przyznaje samo Cloudflare, MCP mówi tylko, które narzędzia agent może wywołać. Nie mówi, jakie dane po drodze zobaczył ani gdzie może je potem wysłać. Wracam tu do wątku sprzed kilku miesięcy, kiedy opisywałem firmowy stos MCP w Cloudflare i zostało mi z tego jedno zdanie, że kontrola musi stać obok protokołu, bo sam MCP zostaje na poziomie transportu. Cloudflare OS to ten wniosek dociągnięty do końca.
Czytaj dalej za darmo
Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.