SmartDigest Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Premiera / Narzędzie

Cloudflare otworzył swojego audytora bezpieczeństwa i zabronił mu wierzyć samemu sobie

Cloudflare wyłożył na GitHubie security-audit-skill, zestaw instrukcji na licencji MIT, który zamienia agenta kodującego w zespół audytorów, gdzie ten, kto znalazł dziurę, nie ma prawa jej potwierdzić, bo do sprawdzenia rusza świeży agent z zadaniem odwrotnym: obalić ustalenie. Pilnuje tego rejestr pokrycia i walidator w Node, dzięki czemu nic nie trafia do wyników bez wskazania miejsca w kodzie, a bez piaskownicy audyt kończy się na hipotezach. Pojedynczy bieg znajduje mniej więcej połowę tego, co wszystkie razem, więc to raczej dodatkowa para oczu przed wydaniem niż bramka w CI.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Premiera / Narzędzie  ·  4 min  · 
Cloudflare otworzył swojego audytora bezpieczeństwa i zabronił mu wierzyć samemu sobie
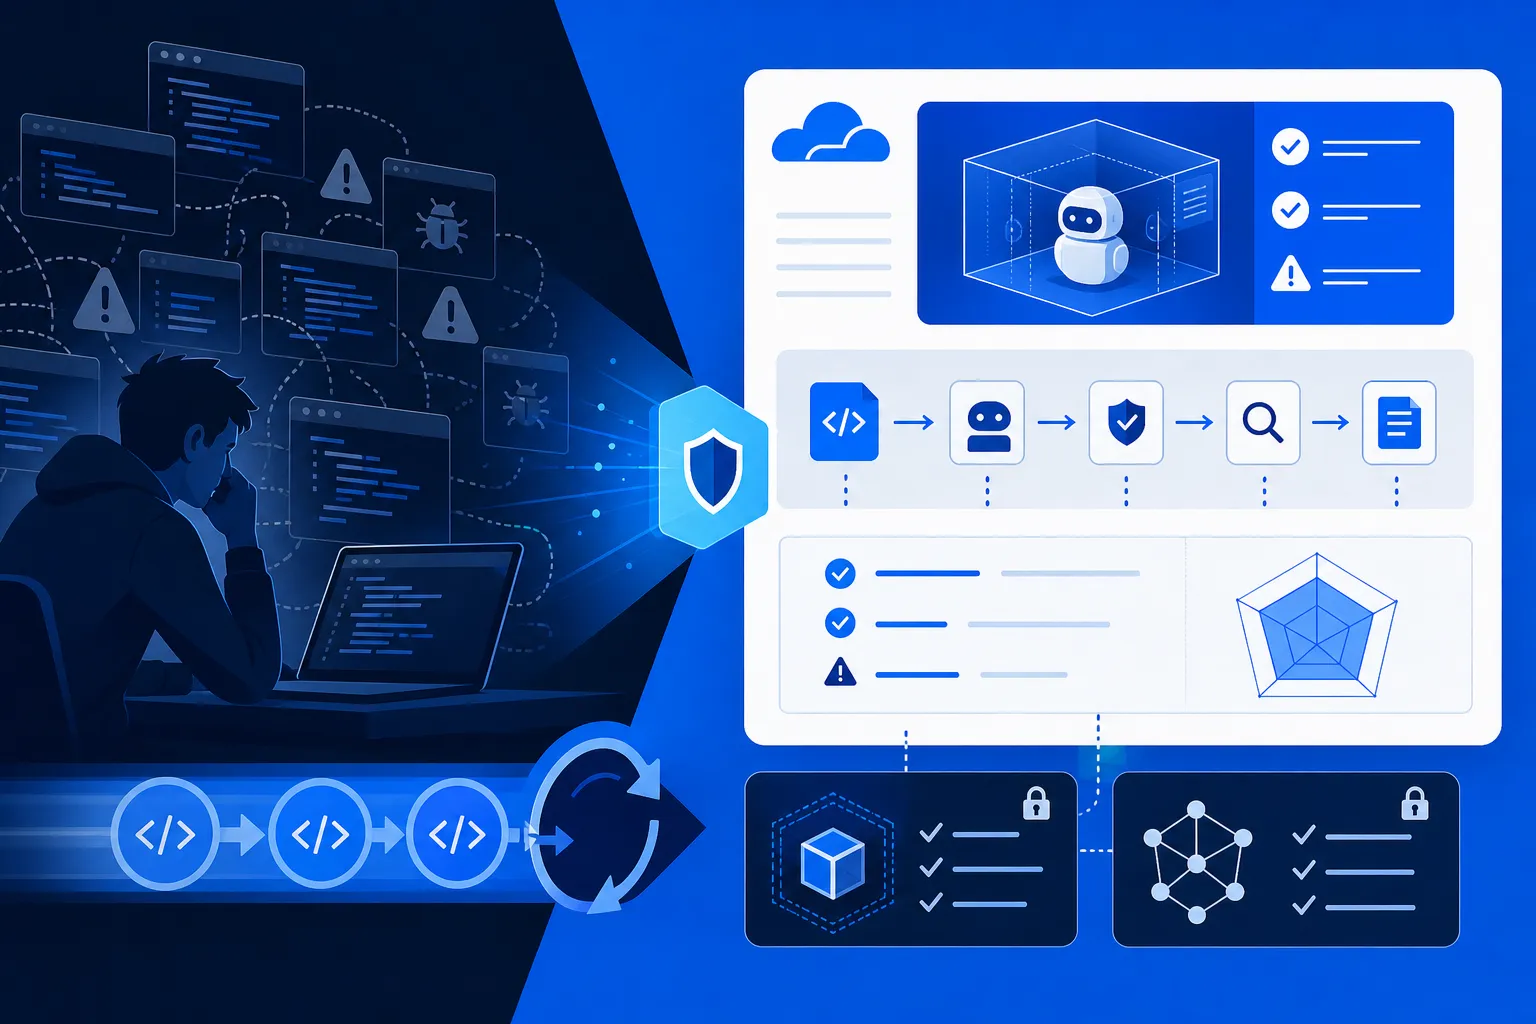
Ilustrację przygotowała AI.

Agent, który znalazł dziurę, nie ma prawa jej potwierdzić. Do sprawdzenia znaleziska rusza świeży agent, który o poprzedniku nie wie nic i dostaje zadanie odwrotne: obalić ustalenie. Na tej regule Cloudflare oparł security-audit-skill, repozytorium wyłożone na GitHubie na licencji MIT, które zamienia twojego agenta kodującego w cały zespół audytorów bezpieczeństwa. Siła tego repozytorium bierze się z biurokracji, którą firma zbudowała wokół samych podpowiedzi do szukania luk.

Skill w tym sensie jest zwykłym folderem instrukcji w markdownie, po który agent sięga sam, gdy uzna, że prośba pasuje do opisu. Pisałem o tym formacie wiosną, kiedy Vercel Labs wypuścił npx skills add i ten sam folder dało się rozesłać do 45 agentów naraz. Cloudflare instaluje swój skill dokładnie tą komendą, więc jeśli pracujesz w Claude Code, Cursorze albo Gemini CLI, wystarczy jedna linijka w terminalu i zwykłe zdanie o audycie bezpieczeństwa tego kodu, żeby ruszyła cała maszyneria.

Audyt, w którym nikt nikomu nie wierzy

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Agent zamknął tysiące zgłoszeń, a w logach był tylko Joe Bezpieczeństwo

Agent zamknął tysiące zgłoszeń, a w logach był tylko Joe

4 min

Agent działający w tle zamknął tysiące zgłoszeń podpisanych nazwiskiem pracownika, bo firmowe logi nie odróżniały człowieka od jego agenta. Cloudflare odpowiedział na to WriteGuardem, warstwą, która staje przed każdym wywołaniem narzędzia MCP i na podstawie przypisanego ryzyka albo je przepuszcza, albo dokleja ślad, kto naprawdę działał, albo blokuje akcję. Scalanie gałęzi na GitLabie jest wyłączone na sztywno, bo odpala wdrożenie na produkcję. Firma sprawdziła to na 27 własnych serwerach, ale całość stoi na założeniu, że ktoś ręcznie i poprawnie oceni ryzyko każdego narzędzia.

Cloudflare OS: firmowy agent zaczyna od zera uprawnień i prosi o każdy dostęp z osobna Premiera / Narzędzie

Cloudflare OS: firmowy agent zaczyna od zera uprawnień i prosi o każdy dostęp z osobna

5 min

5 sierpnia Cloudflare udostępnił na licencji Apache 2.0 Cloudflare OS, platformę, w której każdy agent startuje bez uprawnień i o każdy dostęp prosi osobno. Wygenerowany kod nie dostaje klucza, tylko typowany obiekt uprawnień, a sekret zostaje w usłudze zwanej Gatekeeperem, która pilnuje reguł nawet przy prompt injection i sprawdza, czy odbiorca ma dostęp do danych przeczytanych po drodze przez agenta. Prawdziwą wartością jest nie świeżość pomysłu, bo uprawnienia zamiast kluczy i zero trust są dużo starsze, lecz kompletny, działający wzorzec na problem, który reszta branży łata politykami.

Cloudflare wystawia agentom narzędzia jednym przełącznikiem, bez linijki kodu Premiera / Narzędzie

Cloudflare wystawia agentom narzędzia jednym przełącznikiem, bez linijki kodu

4 min

Cloudflare uruchomił 8 sierpnia wczesny podgląd WebMCP: jeden przełącznik w panelu sprawia, że strona wystawia agentom AI gotowe narzędzia zamiast układu skrojonego pod człowieka, bez zmian w kodzie serwera. Na brzegu sieci firma wstrzykuje mostek do nowego, eksperymentalnego w Chrome 146 standardu przeglądarkowego. W podglądzie są dwie paczki: Content Credentials czyta metadane pochodzenia zdjęć w C2PA, ale ich kryptograficznie nie weryfikuje, a mocniejszy Site MCP Server łączy agenta z twoim własnym serwerem MCP, który i tak musisz zbudować sam.