SmartDigest.ai Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Bezpieczeństwo

GitHub stawia bramkę przed instalacjami npm, które agenty i serwery CI robią bez nadzoru

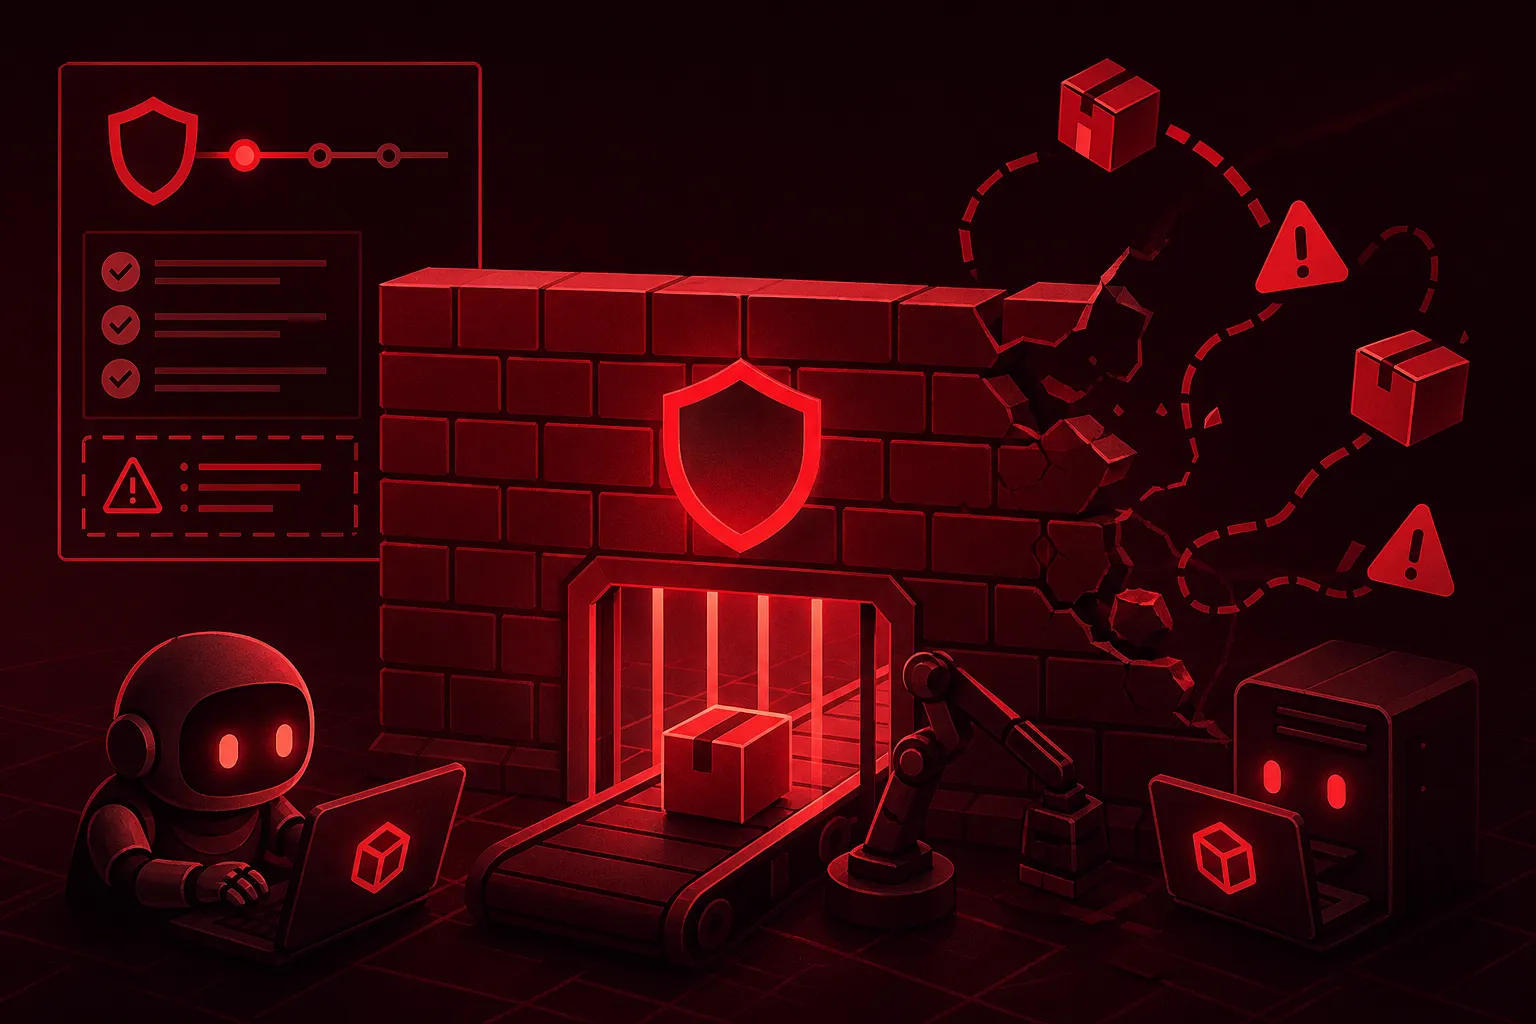
GitHub otworzył 20 października publiczny podgląd package firewall, bramki, która sprawdza instalacje paczek npm na serwerach CI i u agentów, a zatrzymuje paczki złośliwe, podatne albo takie, które nagle dokładają skrypt instalacyjny. Działa na razie tylko dla npm i klientów Enterprise Cloud, bez opłat. Chroni jednak wyłącznie ruch, który się przez nią puści, bo plik .npmrc czy adres zapisany w package-lock.json poprowadzą pobranie obok niej, dlatego trzeba też ograniczyć ruch wychodzący i kazać agentowi uzasadnić nową zależność przed instalacją.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Bezpieczeństwo  ·  5 min  · 
GitHub stawia bramkę przed instalacjami npm, które agenty i serwery CI robią bez nadzoru
Ilustrację przygotowała AI.

Agent programistyczny dostaje zadanie przetworzenia dokumentu. Proponuje małą bibliotekę do parsowania, dopisuje import, instaluje paczkę, uruchamia testy i pokazuje schludny diff. Tę scenę opisuje wpis z profilu Keitha Azodeha w DEV Community, przy czym już na początku wpisu zaznaczono, że cały tekst przygotował system AI na podstawie prac autora. Z jednym trudno się w tym wpisie nie zgodzić: zanim człowiek zobaczy ten diff, pierwsza instalacja już się odbyła. A npm potrafi przy instalacji uruchomić skrypty paczki, takie jak preinstall czy postinstall, więc "jeszcze nie odpaliliśmy aplikacji" wcale nie znaczy, że żaden pobrany kod się nie wykonał.

Właśnie w ten moment celuje GitHub. Firma otworzyła 20 października publiczny podgląd usługi package firewall, bramki, przez którą przechodzą instalacje paczek npm, zanim trafią na maszynę. Uważam to za sensowne narzędzie, ale z zastrzeżeniem, które warto mieć z tyłu głowy od początku: bramka chroni tylko ruch, który się przez nią puści. Agent albo serwer CI, który ma drogę na skróty do publicznego rejestru, ominie ją bez wysiłku.

Co sprawdza package firewall GitHuba

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Cloudflare otworzył swojego audytora bezpieczeństwa i zabronił mu wierzyć samemu sobie
Premiera / Narzędzie

Cloudflare otworzył swojego audytora bezpieczeństwa i zabronił mu wierzyć samemu sobie

4 min

Cloudflare wyłożył na GitHubie security-audit-skill, zestaw instrukcji na licencji MIT, który zamienia agenta kodującego w zespół audytorów, gdzie ten, kto znalazł dziurę, nie ma prawa jej potwierdzić, bo do sprawdzenia rusza świeży agent z zadaniem odwrotnym: obalić ustalenie. Pilnuje tego rejestr pokrycia i walidator w Node, dzięki czemu nic nie trafia do wyników bez wskazania miejsca w kodzie, a bez piaskownicy audyt kończy się na hipotezach. Pojedynczy bieg znajduje mniej więcej połowę tego, co wszystkie razem, więc to raczej dodatkowa para oczu przed wydaniem niż bramka w CI.

Agent zamknął tysiące zgłoszeń, a w logach był tylko Joe
Bezpieczeństwo

Agent zamknął tysiące zgłoszeń, a w logach był tylko Joe

4 min

Agent działający w tle zamknął tysiące zgłoszeń podpisanych nazwiskiem pracownika, bo firmowe logi nie odróżniały człowieka od jego agenta. Cloudflare odpowiedział na to WriteGuardem, warstwą, która staje przed każdym wywołaniem narzędzia MCP i na podstawie przypisanego ryzyka albo je przepuszcza, albo dokleja ślad, kto naprawdę działał, albo blokuje akcję. Scalanie gałęzi na GitLabie jest wyłączone na sztywno, bo odpala wdrożenie na produkcję. Firma sprawdziła to na 27 własnych serwerach, ale całość stoi na założeniu, że ktoś ręcznie i poprawnie oceni ryzyko każdego narzędzia.

GitHub chce ujednolicić 30 agentów jedną specyfikacją
Premiera / Narzędzie

GitHub chce ujednolicić 30 agentów jedną specyfikacją

3 min

GitHub wydał na licencji MIT Spec Kit, zestaw narzędzi, który odwraca kolejność pracy z agentem: najpierw powstaje specyfikacja tego, co i po co budujemy, a dopiero z niej agent generuje kod. Prawdziwy zakład firmy to rozciągnięcie jednego formatu na ponad 30 różnych agentów naraz, w tym Claude Code i Copilota, żeby wartość została w trwałym pliku, a nie w konkretnym narzędziu. Sam GitHub nazywa to eksperymentem i przyznaje, że nie ma danych o szybszej pracy zespołów. Dla solowego programisty to głównie narzut, ale w zespole wspólny plan bywa wart więcej niż kod.