SmartDigest Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Premiera / Narzędzie

Greptile uczy swojego bota odpalać kod pull requesta, nie tylko go czytać

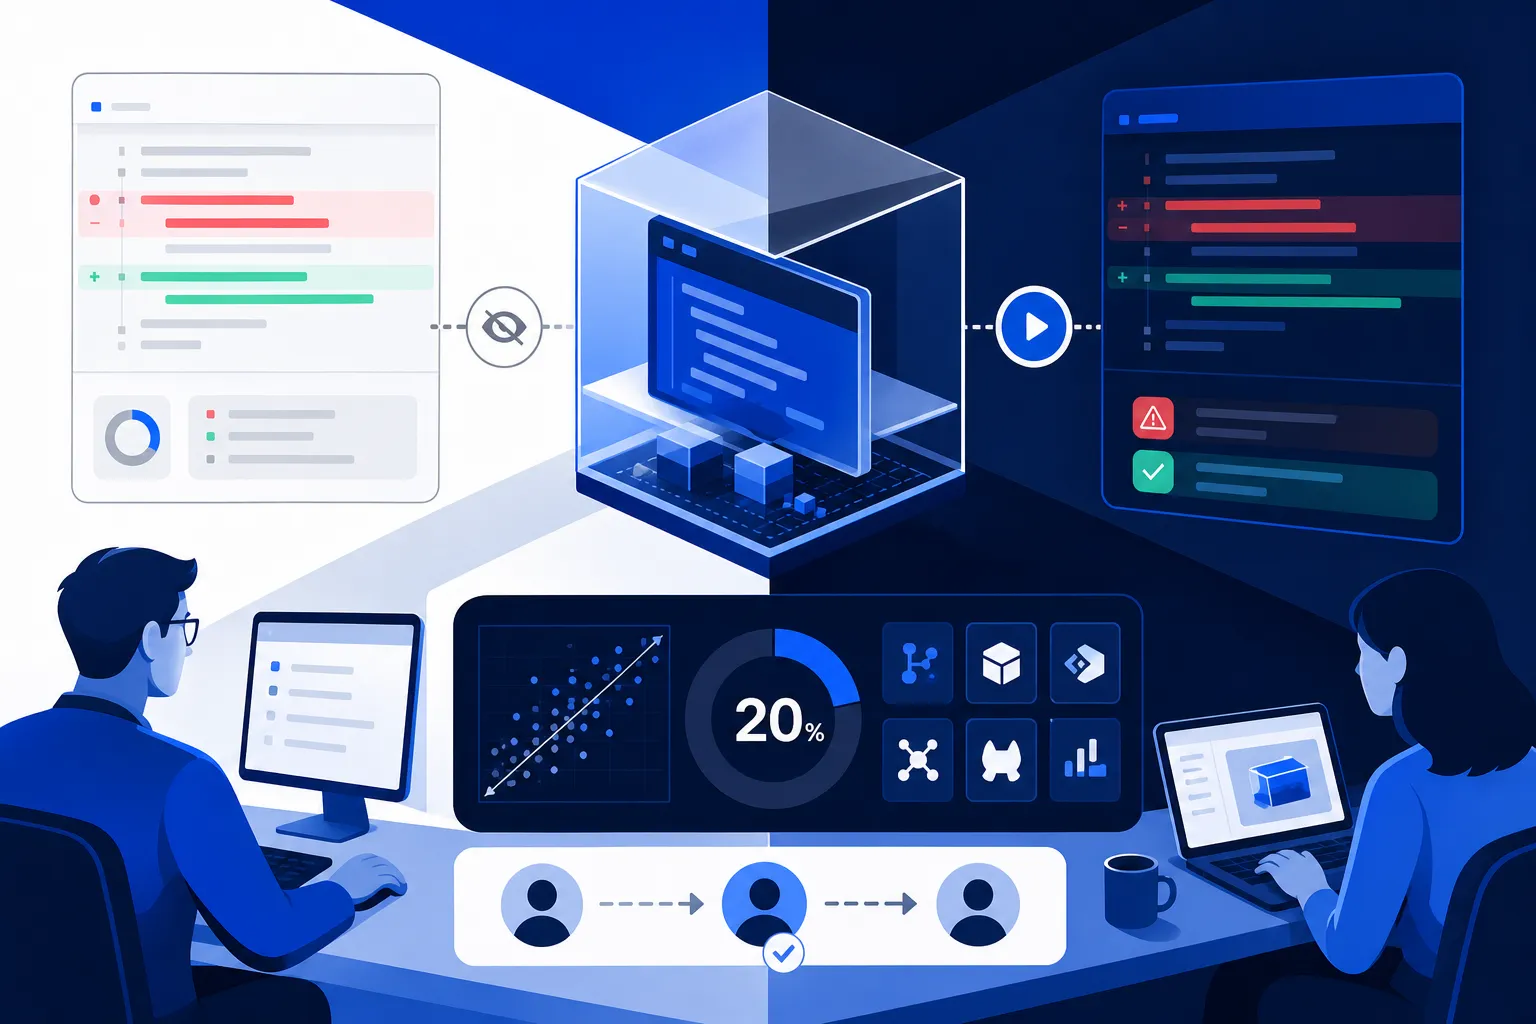
Greptile wypuściło w becie TREX, funkcję przeglądu kodu, która pull requesta nie tylko czyta, ale faktycznie odpala go w sandboksie i wyłapuje błędy widoczne dopiero przy uruchomieniu, jak wyścigi między żądaniami czy wycieki sekretów. Zamiast tekstowego ostrzeżenia zostawia dowód pod pull requestem, log z przebiegu albo nagranie klikania po interfejsie, czego trudniej zignorować niż zwykłą adnotację bota. Chwaloną liczbę, około 20% więcej złapanych błędów, Greptile podaje jednak bez opisu metody, więc sam pomysł kupuję, tej liczby nie, dopóki nie zobaczę jej na cudzym repozytorium.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Premiera / Narzędzie  ·  3 min  · 
Greptile uczy swojego bota odpalać kod pull requesta, nie tylko go czytać
Ilustrację przygotowała AI.

Bot do przeglądu kodu czyta twojego pull requesta i pisze: wygląda dobrze. Tyle że nigdy tego kodu nie uruchomił. Przeczytał go tak, jak człowiek czyta tekst, i na tej podstawie zgadł, że wszystko się skompiluje i zadziała. Część błędów rzeczywiście da się tak wychwycić. Ale nie te, które pokazują się dopiero, gdy program naprawdę rusza: zamrożenia w trakcie działania, wyścigi między równoległymi żądaniami, przypadki brzegowe w kodzie asynchronicznym.

Greptile, narzędzie do automatycznego przeglądu kodu na GitHubie, wypuściło właśnie w wersji beta funkcję, która ten schemat odwraca. Nazywa się TREX, od Test Run EXecute, i zamiast tylko czytać zmianę, faktycznie ją odpala.

Działa to w trzech krokach. Najpierw TREX ogląda pull requesta razem z całym repozytorium, twoimi testami i stosem technologicznym, żeby zorientować się, co w ogóle trzeba uruchomić. Potem stawia to w sandboksie, izolowanym środowisku odciętym od reszty systemu, i uruchamia dokładnie tyle, ile dana zmiana wymaga, żeby ruszyć. Czasem wystarczy serwer deweloperski z podstawionymi danymi wejściowymi, czasem TREX odpala agenta, który sam klika po interfejsie jak użytkownik, żeby sprawdzić, czy ekran się nie sypie. Gdy coś pada, cofa się do fragmentu kodu odpowiedzialnego za awarię i zostawia komentarz pod pull requestem.

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Kod przechodzi linter i testy, a i tak bywa błędny Bezpieczeństwo

Kod przechodzi linter i testy, a i tak bywa błędny

4 min

Agent od kodu w jedno popołudnie otwiera kilkadziesiąt pull requestów, ale liczy się dla niego skończenie zadania, a nie to, żeby wyszło bezpiecznie. AWS proponuje na to trójwarstwową ramę: twarde automaty jak linter i skanery, model w roli sędziego oceniający intencję zmiany, oraz człowieka rezerwowanego tylko do kodu wrażliwego albo nowej logiki. Największy problem to kod, który przechodzi wszystkie automaty, a mimo to jest funkcjonalnie błędny. Rama zostaje mapą, nie dowodem, bo brakuje w niej choćby jednej liczby na to, że realnie zbija liczbę wpadek.

GitKraken Desktop 12 pokazuje na żywo, co zmienia agent w kodzie Premiera / Narzędzie

GitKraken Desktop 12 pokazuje na żywo, co zmienia agent w kodzie

3 min

GitKraken Desktop 12, ogłoszony 28 lipca 2026, sam wykrywa, że agent kodujący (choćby Claude Code) grzebie w plikach repozytorium, i podsuwa gotowy podgląd zmian, zanim o niego poprosisz. Sesje agenta odpalasz wprost z lewego panelu, obok grafu commitów, a poza Claude Code działają tu Codex, Gemini i Copilot przez wspólny Agent Client Protocol. Trafia to w realny ból, bo agent pisze kod szybciej, niż jesteś w stanie za nim nadążyć. Tyle że zobaczyć zmianę to nie to samo, co ją ocenić i wziąć na siebie decyzję o mergu, więc wąskiego gardła recenzji ta premiera nie rusza.

Dlaczego lepsze narzędzia popsuły recenzenta kodu w Copilocie Premiera / Narzędzie

Dlaczego lepsze narzędzia popsuły recenzenta kodu w Copilocie

3 min

GitHub podmienił narzędzia, którymi jego agent do recenzji kodu w Copilocie przeszukuje repozytorium, na wspólny uniksowy zestaw z Copilot CLI, i wyszło odwrotnie: recenzja podrożała, a agent łapał mniej problemów. Napalys Klicius prześledził zapisy przebiegu i zobaczył, że agent zwiedzał całe repozytorium zamiast badać jeden pull request, bo odziedziczył instrukcje pisane pod interaktywną pracę CLI. Przepisanie ich pod rytm recenzenta obniżyło koszt o około 20% przy tej samej jakości. Morał: na cudzym frameworku dziedziczysz nie tylko narzędzia, ale i zaszyte w ich opisach założenia o pracy.