SmartDigest Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Bezpieczeństwo

Kod przechodzi linter i testy, a i tak bywa błędny

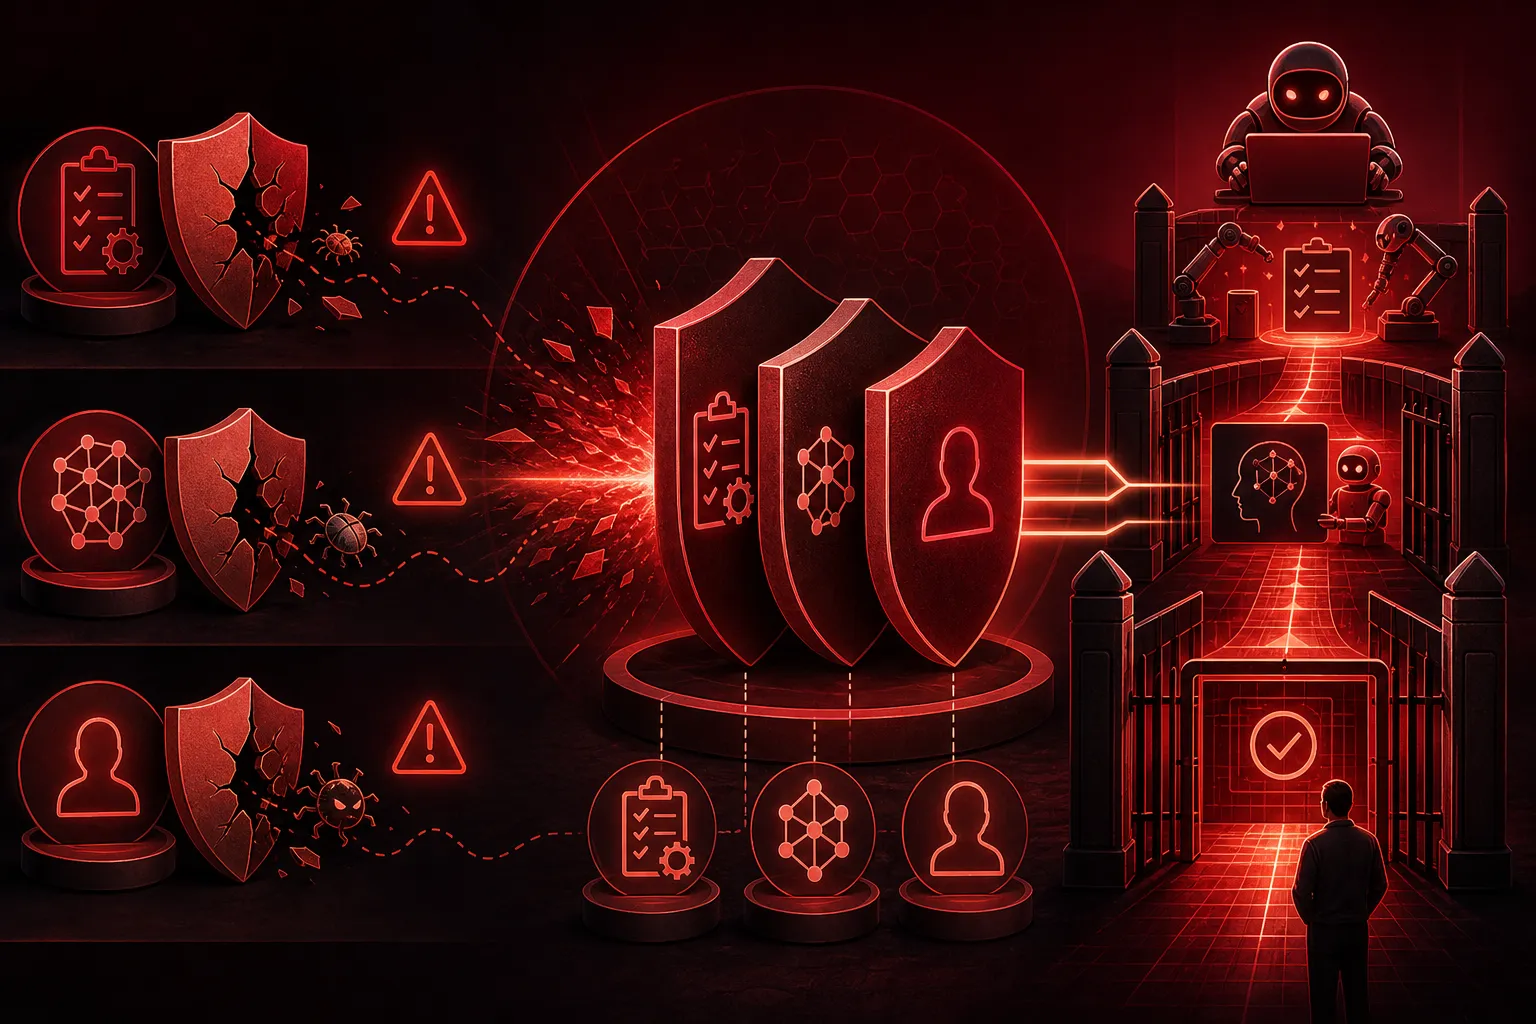
Agent od kodu w jedno popołudnie otwiera kilkadziesiąt pull requestów, ale liczy się dla niego skończenie zadania, a nie to, żeby wyszło bezpiecznie. AWS proponuje na to trójwarstwową ramę: twarde automaty jak linter i skanery, model w roli sędziego oceniający intencję zmiany, oraz człowieka rezerwowanego tylko do kodu wrażliwego albo nowej logiki. Największy problem to kod, który przechodzi wszystkie automaty, a mimo to jest funkcjonalnie błędny. Rama zostaje mapą, nie dowodem, bo brakuje w niej choćby jednej liczby na to, że realnie zbija liczbę wpadek.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Bezpieczeństwo  ·  4 min  · 
Kod przechodzi linter i testy, a i tak bywa błędny
Ilustrację przygotowała AI.

Agent od kodu potrafi w jedno popołudnie otworzyć kilkadziesiąt pull requestów w kilku repozytoriach naraz. Wpisujesz mu polecenie zwykłym zdaniem, on generuje funkcję, dopisuje testy, przepisuje kawałek kodu. Robi to z prędkością maszyny i bez wyczucia, na czym twojej firmie naprawdę zależy: liczy się dla niego skończenie zadania, a nie to, żeby wyszło bezpiecznie. AWS opisało to na swoim blogu o bezpieczeństwie. Sam pomysł, żeby takiego agenta pilnować, nie jest nowy. Nowe jest to, że stare narzędzia sprawdzają, jak kod jest napisany, a przy agencie problemem staje się to, czego one z zasady nie widzą: czy zmiana robi to, co miała, i czy przy okazji nie rusza rzeczy, o które nikt nie prosił.

Na tę lukę AWS ma trójwarstwową ramę kontroli i od razu powiem, jak ją czytam. Rama jest sensowna, bo pokazuje, gdzie każda warstwa jest ślepa. Ale to mapa, nie dowód: nie ma w niej ani jednej liczby, która potwierdzałaby, że taki układ realnie zbija liczbę wpadek.

Kod przechodzi wszystkie automaty i nadal jest zły

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Wąskie gardło przesunęło się z pisania kodu na jego wypuszczanie Premiera / Narzędzie

Wąskie gardło przesunęło się z pisania kodu na jego wypuszczanie

5 min

Gdy agent generuje kod szybciej, niż recenzenci zdążą go sprawdzić, wąskie gardło przenosi się z pisania na recenzję, testy i samo wydanie. AWS odpowiada podglądem nowych funkcji w DevOps Agent: przegląd gotowości prześwietla każdą zmianę przed scaleniem, uruchamia kod w izolowanym środowisku i wydaje jedną z trzech ocen, od zablokowania po bezpieczne wydanie. Druga funkcja sama układa testy skrojone pod konkretną zmianę, a integracja z edytorem Kiro przez protokół MCP pozwala przejść od alarmu do gotowej poprawki bez wychodzenia z edytora. To jednak dopiero podgląd w regionie US East.

Cursor stawia nad agentami koordynatora, który sam nie tyka kodu Premiera / Narzędzie

Cursor stawia nad agentami koordynatora, który sam nie tyka kodu

4 min

Cursor wypuścił 10 września betę Projects: koordynator pracuje na osobnej maszynie w chmurze, sam nie tyka kodu, tylko rozsyła zadania podległym agentom, a projekt pamięta, czego się nauczyły, więc kolejny agent nie zaczyna od pustej kartki. Firma chwali się sześciokrotnie większą liczbą zmergeowanych pull requestów, ale nie podała ani wielkości grup, ani okresu pomiaru, a narzędzie rozbijające tę samą pracę na kilkanaście wątków z definicji pokaże więcej zamkniętych kawałków. Wąskim gardłem robi się wtedy ludzki przegląd kodu, więc przed pierwszym uruchomieniem warto ustawić limit wydatków.

Kod przestał być drogi, utrzymanie nie Analiza / Opinia

Kod przestał być drogi, utrzymanie nie

4 min

Avery Pennarun z Tailscale twierdzi, że narzędzia AI przesuwają drobne programy z kategorii "nie warto się za to brać" do "zrobię po obiedzie", i proponuje test trzech pytań: czy ktoś poza tobą już na tym polega, czy program rusza wrażliwe dane i czy jego awaria zatrzymałaby czyjąś pracę. Test jest dobry, tylko zadany o pół roku za wcześnie, bo narzędzie robi się ważne dopiero wtedy, gdy ktoś wpisze je do procedury. Pisanie kodu potaniało, ale drugi rachunek, czyli zmienione API, przegląd uprawnień i niezgodne liczby w panelu, wraca co miesiąc.