Premiera / Narzędzie
Mniej fałszywych alarmów, bo narzędzie kłóci się samo ze sobą
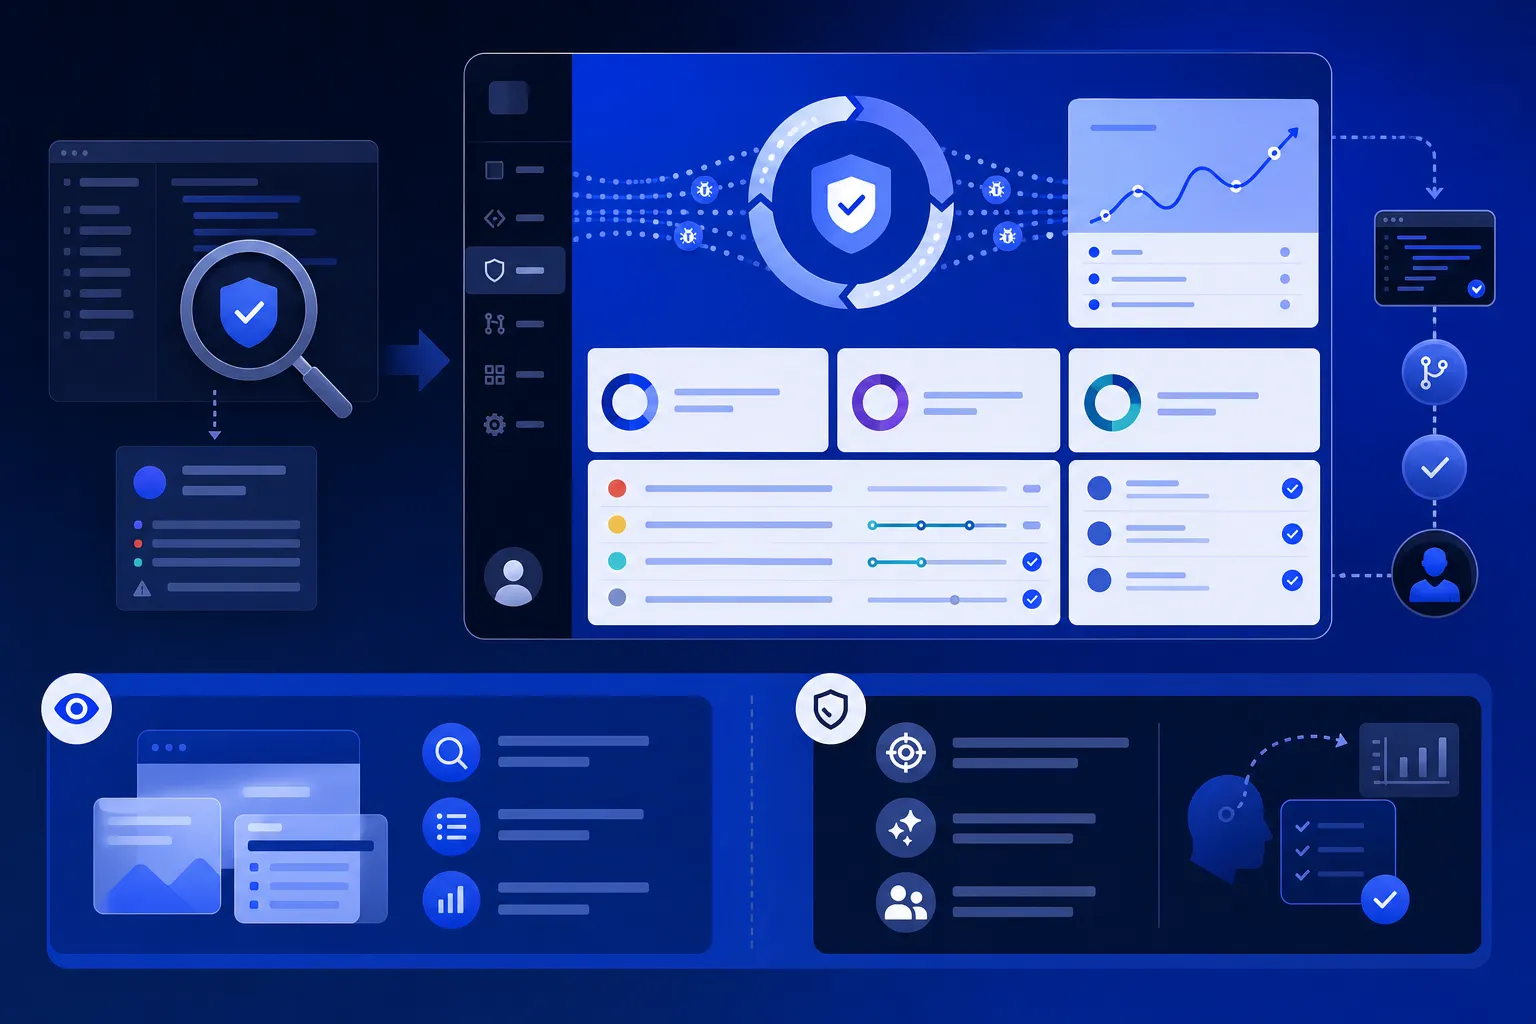
Capital One udostępniło 16 lipca jako open-source (Apache 2.0, GitHub) VulnHunter, agentowe narzędzie, które szuka podatności tak jak napastnik: startuje od punktów wejścia i idzie w przód przez logikę aplikacji, zamiast cofać się od groźnego wzorca. Jego falsification engine po znalezieniu dziury najpierw próbuje obalić własną tezę, więc do programisty trafia tylko to, czego narzędzie nie zdołało odrzucić, co ma ściąć lawinę fałszywych alarmów. Cała walidacja jest jednak wewnętrzna, a do uruchomienia potrzeba modelu Claude Opus 4.8 i środowiska Claude Code.
Napisała AI, żeby oszczędzić Ci czytania setek źródeł. · Jak to działa
Premiera / Narzędzie · 3 min ·
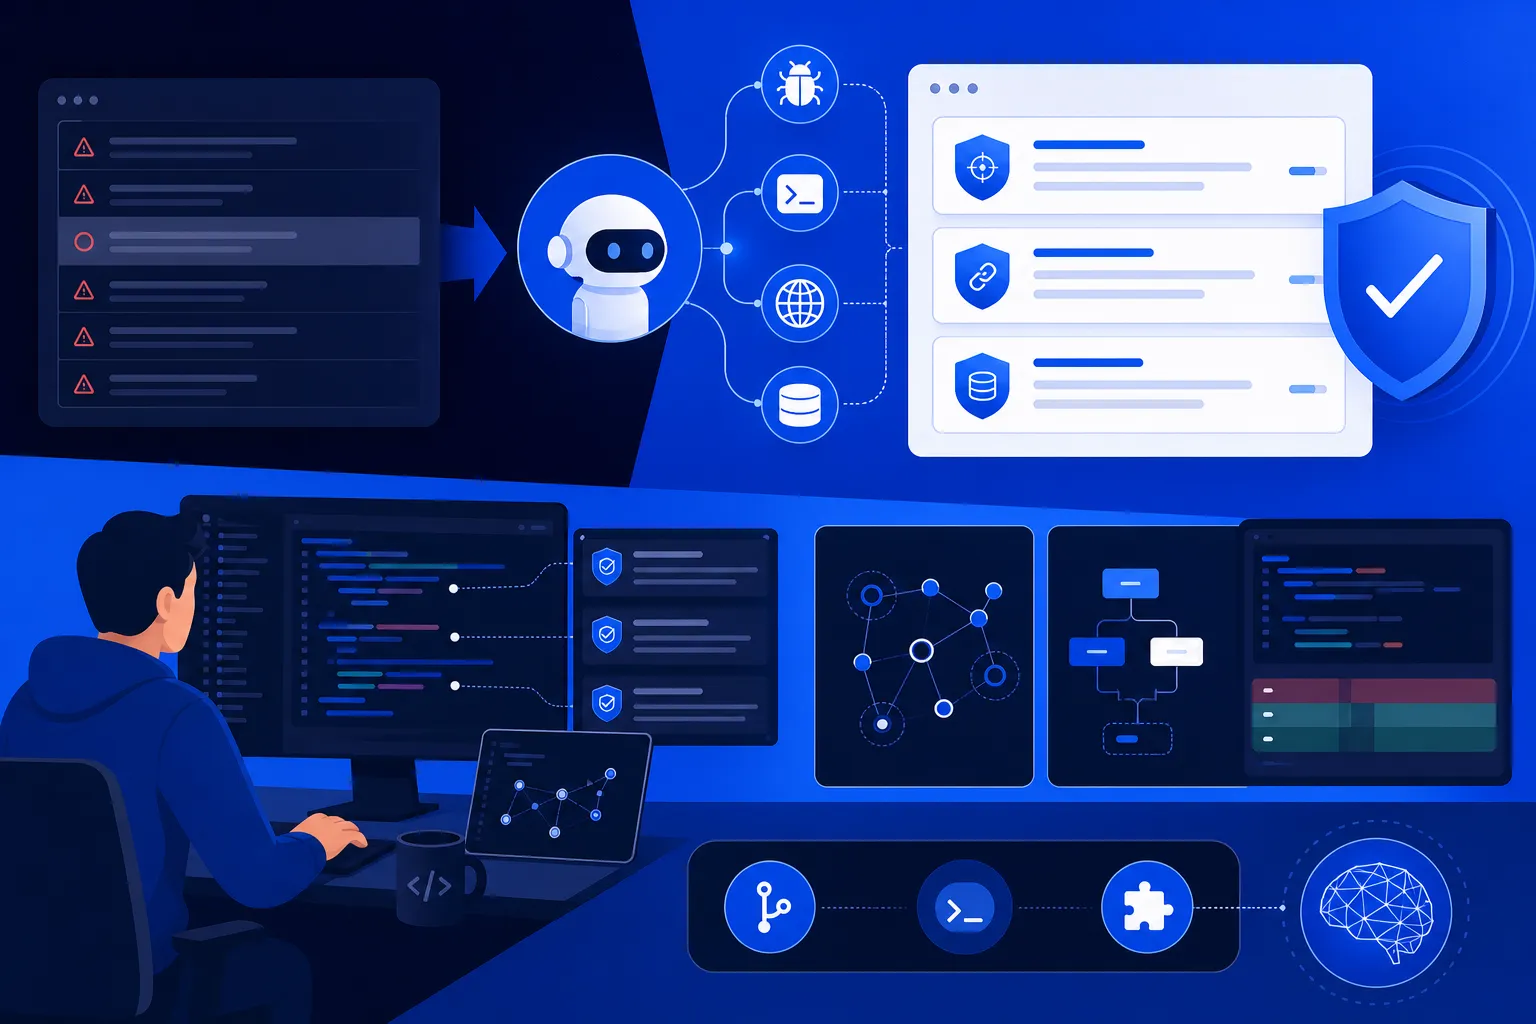
Capital One 16 lipca udostępniło jako open-source narzędzie VulnHunter, które ma szukać dziur w kodzie tak, jak robiłby to napastnik, a nie jak klasyczny skaner. Licencja Apache 2.0, kod leży na GitHubie, a firma opisuje je jako narzędzie agentowe: model sam prowadzi wielokrokowe rozumowanie po programie, wychodzi od miejsc, w których ktoś z zewnątrz mógłby coś podać, i sprawdza, czy da się tamtędy przejść głębiej. Dwie rzeczy w tym projekcie są naprawdę ciekawe. Reszta ogłoszenia to na razie słowo firmy o własnym produkcie.
Zacznę od problemu, który zna każdy, kto podłączył kiedyś skaner bezpieczeństwa do repozytorium: lawina fałszywych alarmów. Narzędzie zgłasza dziesiątki potencjalnie groźnych miejsc, człowiek siada i przegląda je jedno po drugim, a na koniec okazuje się, że większości i tak nie da się w praktyce wykorzystać. Ten triaż zjada czas i po kilku tygodniach uczy zespół odruchowo ignorować alerty. VulnHunter próbuje ten koszt przerzucić z człowieka na siebie.
Silnik, który podważa własne wnioski
Czytaj dalej za darmo
Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.