Premiera / Narzędzie
Świeżo sklonowany OpenBot wpuszcza każdego jako administratora
Domyślny plik .env.example OpenBota od CopilotKit ustawia OPENBOT_SINGLE_USER=true, więc świeżo sklonowany panel wpuszcza każdego jako administratora, dopóki nie skasujesz tej linijki i nie podepniesz logowania przez Google, Microsoft albo Oktę. Poza tym widać tu przemyślaną robotę: osobny kontener i profil przeglądarki dla każdego bota, opcjonalnego gVisora, rejestr zapisujący długość sekretu zamiast jego treści i automaty gasnące po dziesięciu nieudanych przebiegach. Haczyk jest jeden, bo pamięć botów żyje w CopilotKit Intelligence i serwer nie wystartuje bez klucza INTELLIGENCE_API_KEY.
Napisała AI, żeby oszczędzić Ci czytania setek źródeł. · Jak to działa
Premiera / Narzędzie · 5 min ·
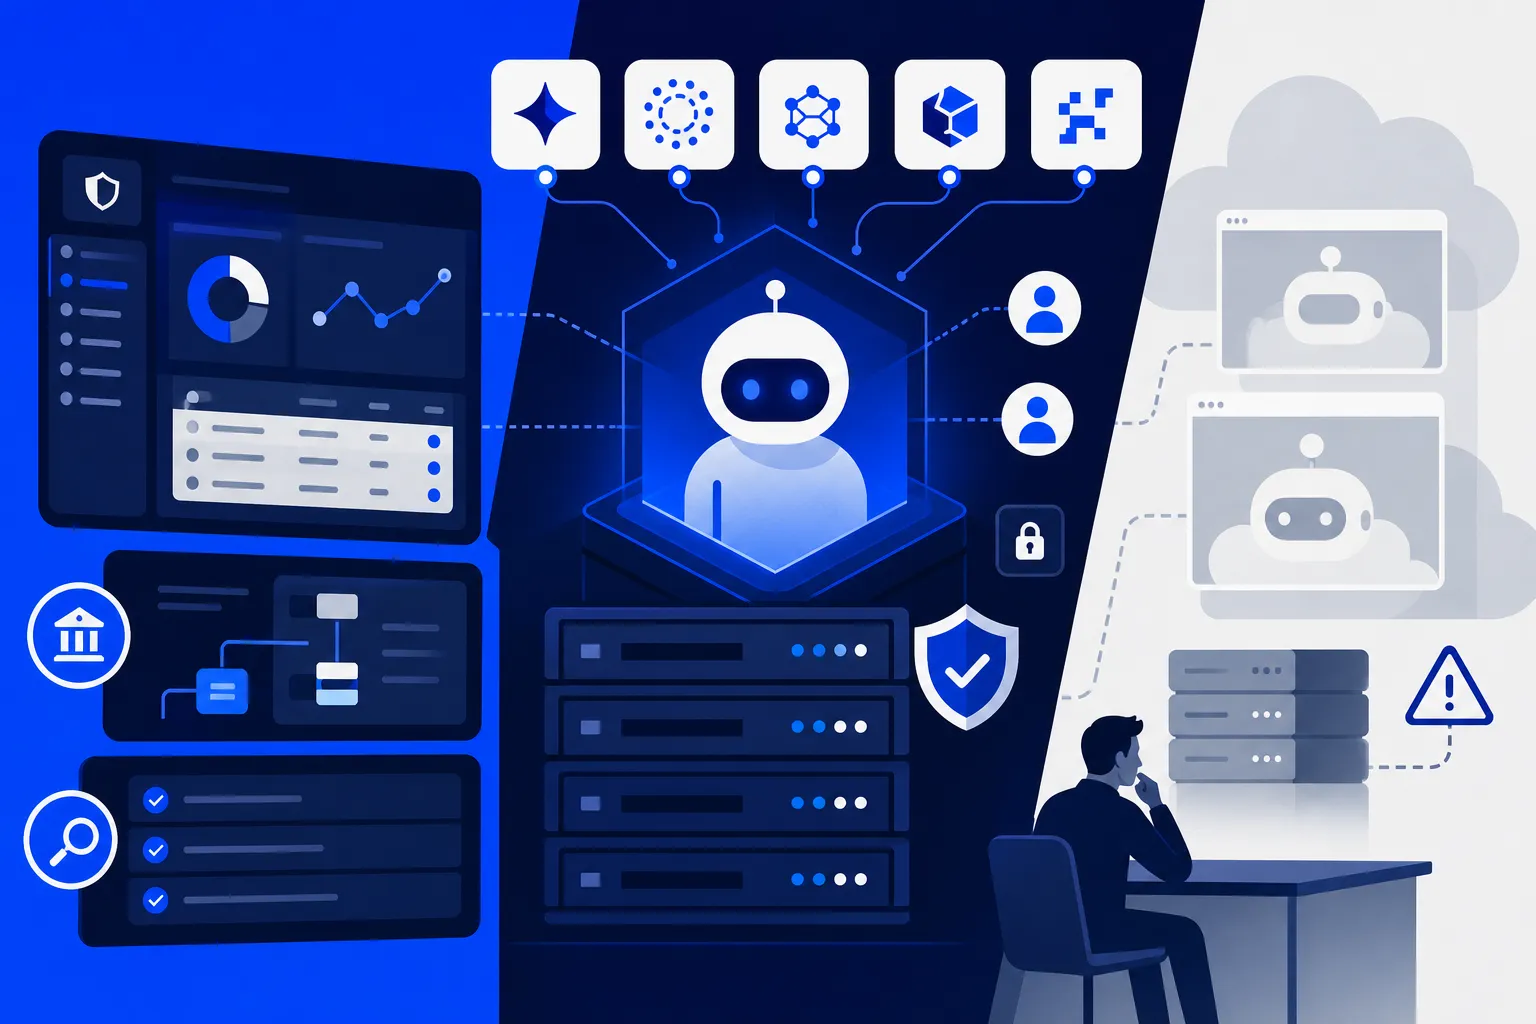
Świeżo sklonowane repozytorium OpenBota wpuszcza każde żądanie jako administratora. Tak wygląda domyślny .env.example: jest w nim linijka OPENBOT_SINGLE_USER=true, dzięki której dochodzisz do działającego panelu bez zakładania po drodze klienta OAuth, bo serwer w ogóle nie pyta, kto puka. Na laptopie to wygoda pierwszego uruchomienia, na maszynie widocznej z sieci otwarte drzwi, więc przed wystawieniem kasujesz tę linijkę i podpinasz logowanie przez Google, Microsoft albo Oktę. Jeśli skasujesz linijkę, a logowania nie podepniesz, serwer odmówi startu. Wolę, żeby niedokończona konfiguracja po prostu stanęła, niż żeby cicho wstała z panelem otwartym dla każdego, kto zna adres.
Pod spodem stoi platforma agentowa OpenBot od CopilotKit na licencji MIT, którą stawiasz u siebie prawie w całości: Docker Compose podnosi wszystkie usługi, dane lądują w twoim PostgreSQL, a model wybierasz sam, bo w paczce nie ma żadnego. Najwięcej kryje się w słowie "prawie", do którego wrócę pod koniec. Opisywałem OpenBota tydzień temu przy okazji warstwy reguł, przez którą przechodzi każda akcja bota. Zanim bot otworzy stronę w przeglądarce, zapisze plik na dysku albo sięgnie po narzędzie stojące gdzie indziej, reguła ma szansę powiedzieć nie. Takie zewnętrzne narzędzia podpina się przez MCP, tak samo jak dziś podpina się agentom Jirę czy repozytorium.
Botem w panelu może być agent, którego napisałeś sam, ale też agent oparty na LangGraph, Mastrze czy CrewAI. Podajesz adres, pod którym twój agent nasłuchuje, a OpenBot dogaduje się z nim otwartym protokołem AG-UI, tak że od tej chwili agent pojawia się na liście obok pozostałych, z dokładnie tymi samymi prawami.
Czytaj dalej za darmo
Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.