Bezpieczeństwo
Trellix i GitGuardian: agenci AI wynoszą klucze API bez żadnego włamania
Trellix i GitGuardian opisują, jak agent AI wynosi klucze API bez żadnego włamania, wykonując zwykłą pracę: czyta plik .env, wkleja token do polecenia curl i wysyła treść do dostawcy modelu, więc sekret ląduje w historii powłoki, na liście procesów i w zapisie sesji. Według GitGuardiana commity z Claude Code zawierały sekret w 3,2% przypadków wobec średnio 1,5% na GitHubie, a w plikach konfiguracji MCP firma znalazła 24 008 sekretów, z których 2117 nadal działało. Pomaga oddzielenie prawa do użycia klucza od jego zobaczenia, krótkie tokeny i piaskownica.
Napisała AI, żeby oszczędzić Ci czytania setek źródeł. · Jak to działa
Bezpieczeństwo · 5 min ·
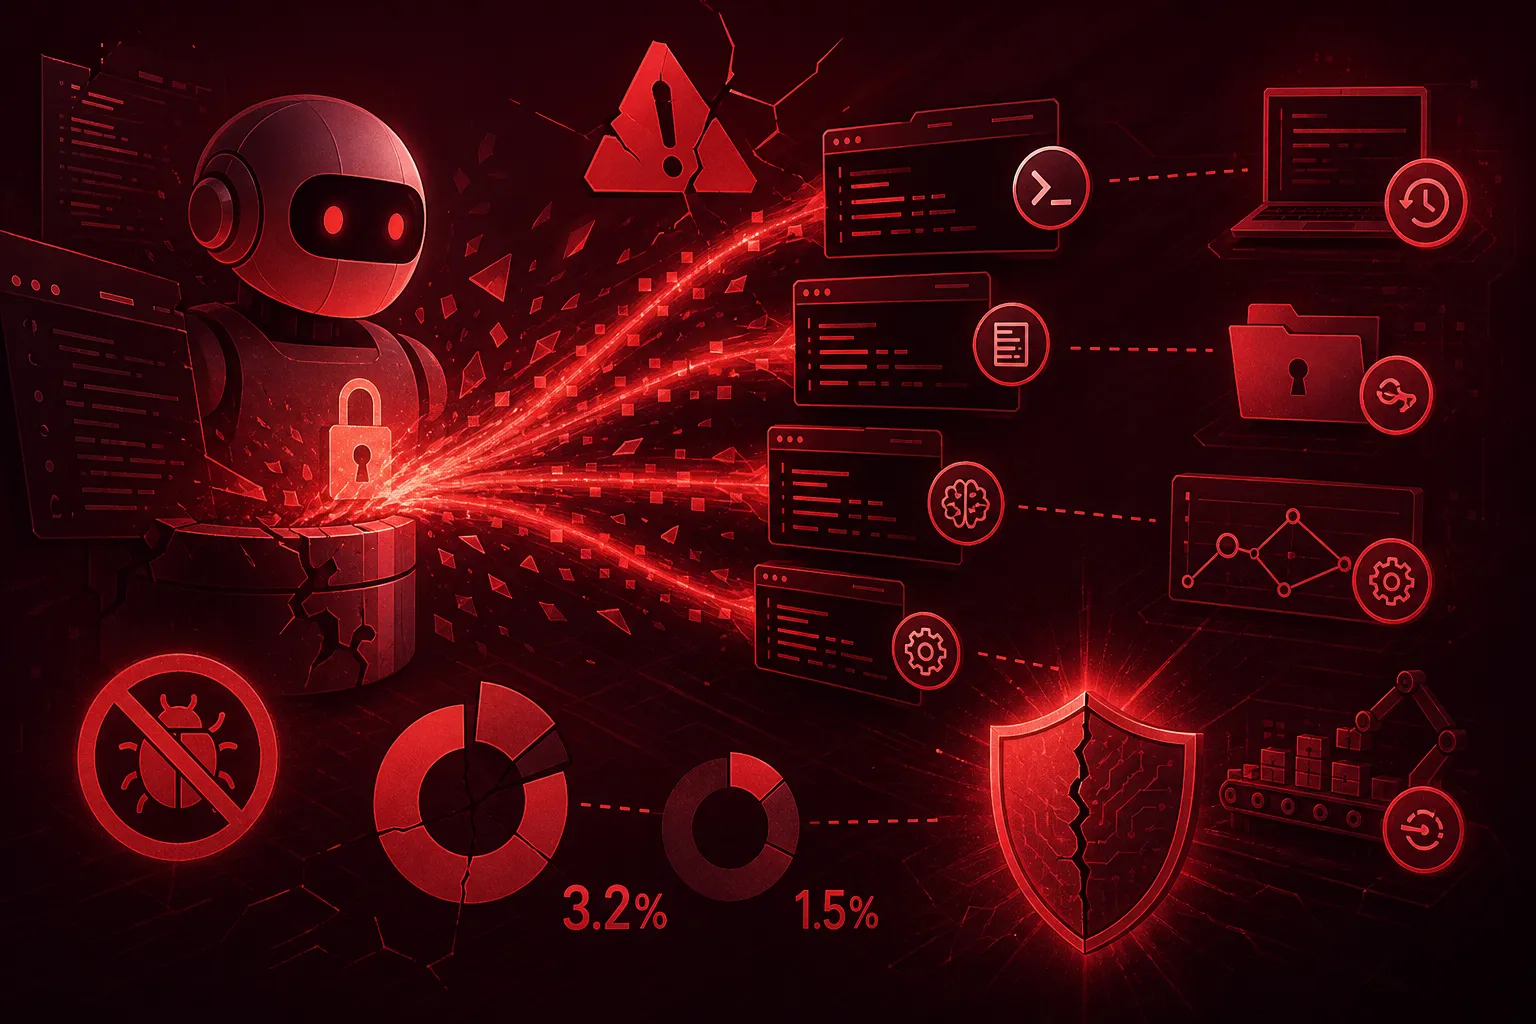
Prosisz agenta, żeby sprawdził, czemu aplikacja nie łączy się z zewnętrznym API. Agent robi to, co zrobiłby każdy z nas: zagląda do pliku .env, wypisuje zmienne środowiskowe i odpala curl z tokenem w nagłówku. Problem rozwiązany, a przy okazji klucz, który do tej pory leżał w jednym pliku na dysku, trafił do historii powłoki, do zapisu sesji agenta i do zapytania wysłanego na serwery dostawcy modelu. Nikt się nie włamał i żaden program nie był złośliwy.
Ten mechanizm opisała 14 października firma Trellix, która zajmuje się zabezpieczaniem komputerów firmowych, i nazwała go "niewidoczną powierzchnią poświadczeń". Chodzi o wszystkie miejsca, w które klucze trafiają po drodze, choć nikt ich tam nie pilnuje. Tydzień później własne liczby dołożył GitGuardian, który zarabia na wykrywaniu wycieków sekretów. Obie firmy sprzedają lekarstwo na chorobę, którą opisują, więc liczby traktuję ostrożnie. Sam mechanizm jest jednak moim zdaniem prawdziwy i dotyczy prawie każdego, kto pracuje z agentem w terminalu, a lista miejsc, w które trafiają klucze, przyda się od razu.
Jak klucz wychodzi z sejfu
Czytaj dalej za darmo
Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.