Premiera / Narzędzie
WorkOS chce, żeby agent zakładał konto za ciebie, bez formularza
WorkOS wypuścił auth.md, otwarty protokół, w którym aplikacja kładzie u siebie zwykły plik Markdown i opisuje w nim, na jakich zasadach przyjmuje rejestracje od agentów, podobnie jak robots.txt opisuje indeksowanie. Do wyboru są dwie ścieżki: dostawca tożsamości podpisuje zaświadczenie, że za agentem stoi konkretny człowiek, albo użytkownik zatwierdza kod we własnej przeglądarce, jak przy parowaniu telewizora. Obie kończą się tokenem OAuth przypisanym do człowieka, więc w audycie zostaje ślad zamiast wspólnego konta technicznego. Na liście wdrożeń nie ma jednak na razie ani jednej aplikacji.
Napisała AI, żeby oszczędzić Ci czytania setek źródeł. · Jak to działa
Premiera / Narzędzie · 4 min ·
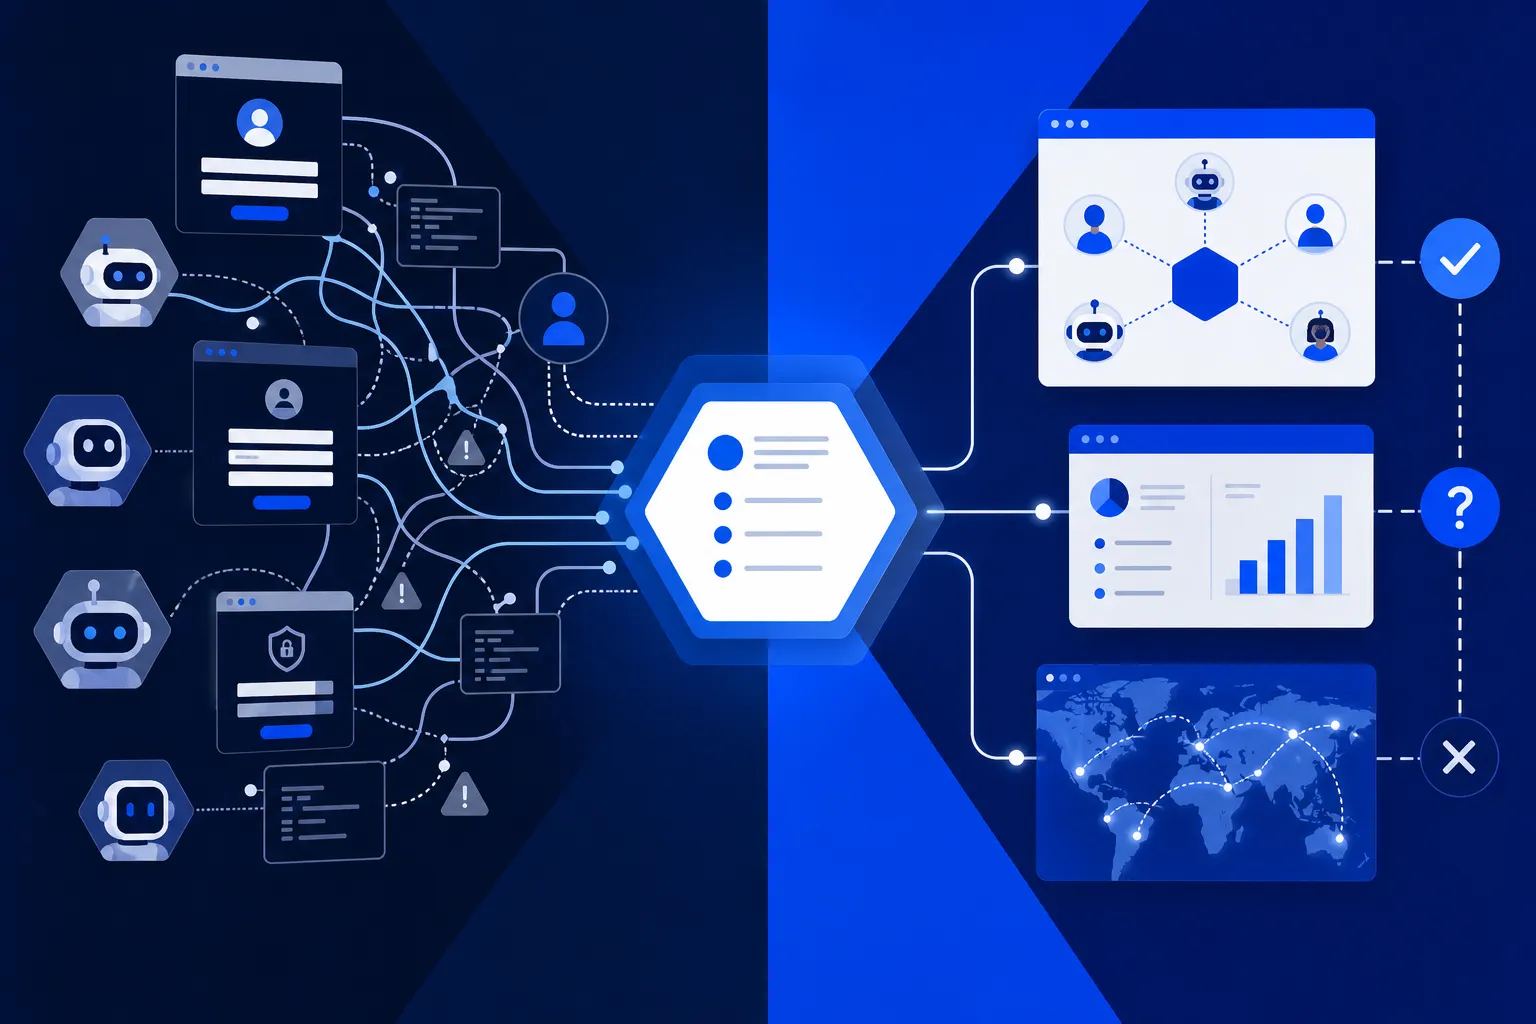
Agent potrafi dziś zamówić maszynę w chmurze, przeczytać dokumentację i wypchnąć kod, ale kiedy trafia na formularz rejestracji, staje w miejscu. Pola umie wypełnić. Problem leży po drugiej stronie: aplikacja nie ma jak sprawdzić, czy za tym zgłoszeniem stoi człowiek, czy skrypt, a jeśli człowiek, to który. Kończy się zwykle tym, że agent dostaje wspólne konto techniczne albo cudzy login i hasło wklejone do konfiguracji, i od tego momentu w logach nie da się odróżnić ciebie od bota.
WorkOS, firma sprzedająca gotową warstwę logowania i zarządzania użytkownikami dla aplikacji biznesowych, wystawił na to otwarty protokół o nazwie auth.md. Pomysł da się streścić w dwóch zdaniach: aplikacja kładzie u siebie zwykły plik Markdown pod umówionym adresem, zwykle https://twojaaplikacja.com/auth.md, i wypisuje w nim, na jakich zasadach godzi się przyjmować rejestracje od agentów. Agent ten plik pobiera, czyta i wie, czego może żądać. To ten sam chwyt co robots.txt, tylko że instrukcja dotyczy zakładania konta, a nie indeksowania stron. Z jedną różnicą, od której wszystko tu zależy: robots.txt niczego nikomu nie obiecywał, a auth.md prosi aplikację, żeby na podstawie samego pliku wpuściła do środka użytkownika, którego nigdy nie zobaczy.
Pisałem o tym w kwietniu, gdy Cloudflare wpiął OAuth pod wewnętrzne aplikacje, żeby agent logował się jako konkretny człowiek, a nie jako konto serwisowe gubiące ślad. Tamten pomysł zaczynał się w miejscu, w którym konto już istnieje, a auth.md cofa się o krok wcześniej, do momentu, w którym konta jeszcze nie ma.
Czytaj dalej za darmo
Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.