SmartDigest.ai Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Bezpieczeństwo

Zatwierdzasz edycję jednego pliku. Czy na pewno wiesz, dokąd trafi?

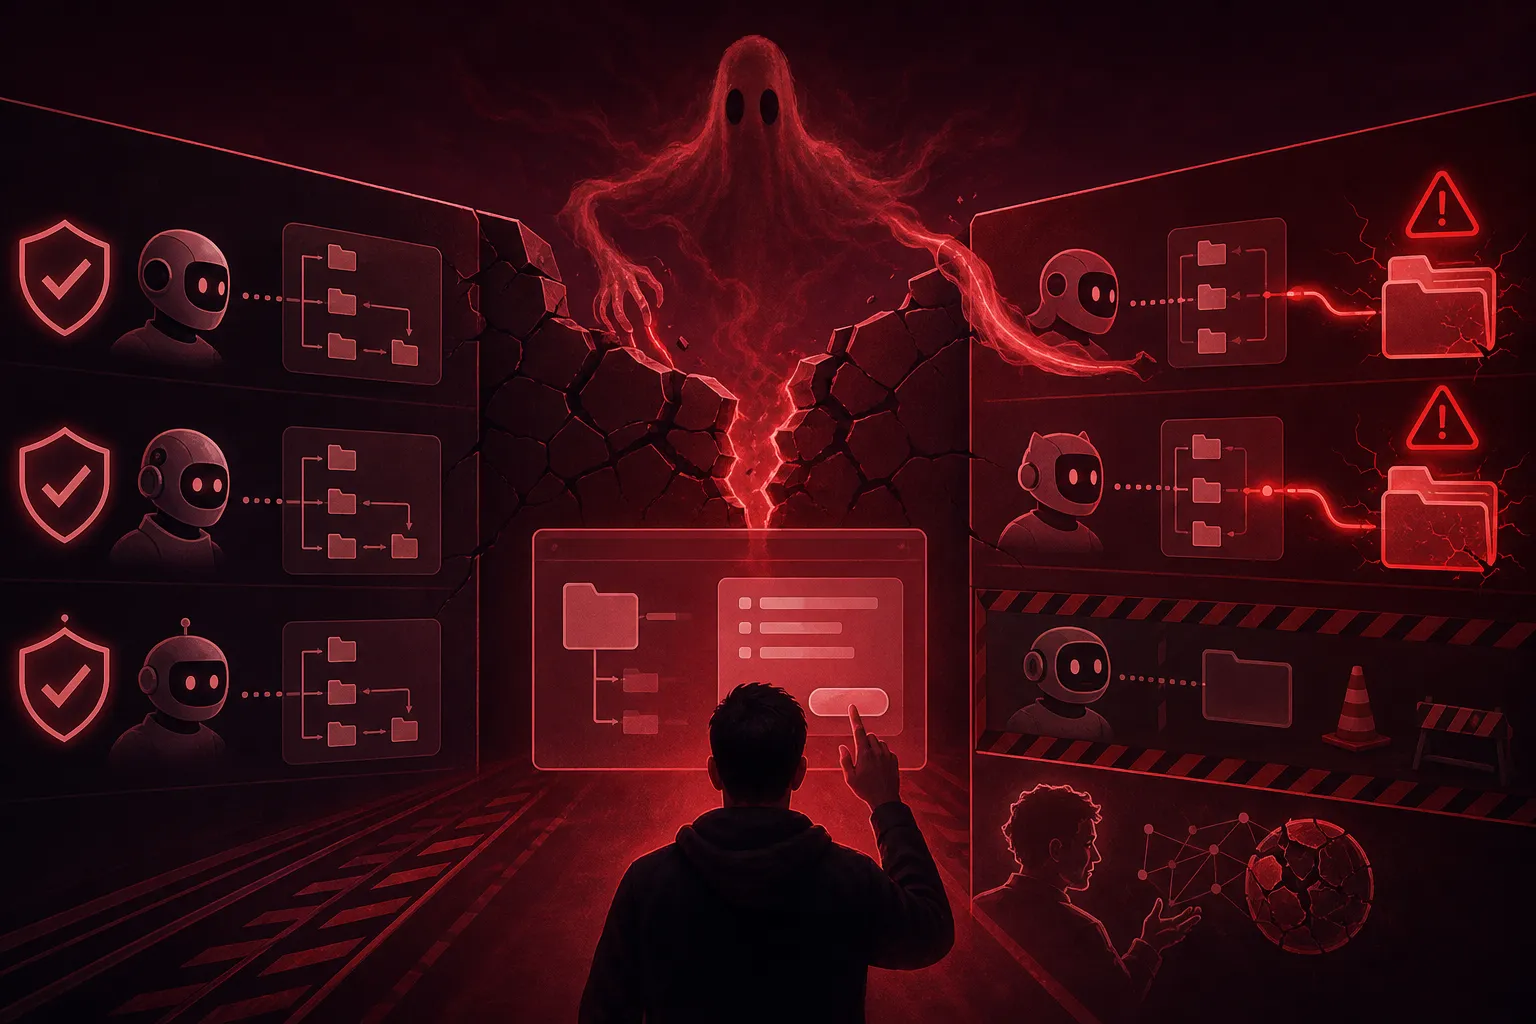
GhostApproval to wzorzec podatności, który firma Wiz ujawniła 8 lipca w sześciu asystentach do programowania, m.in. w Claude Code, Cursorze i Amazon Q Developer. Sztuczka jest stara jak Unix: niewinnie nazwany plik konfiguracyjny okazuje się dowiązaniem symbolicznym do celu poza projektem, na przykład do ~/.ssh/authorized_keys, a agent bez ostrzeżenia zapisuje tam dane. Sedno problemu to rozjazd między oknem zgody a rzeczywistością, bo agent zna prawdziwy cel zapisu, a użytkownik zatwierdza coś, czego nigdy nie zobaczył. Amazon, Cursor i Google wydały poprawki, Anthropic zgłoszenie odrzucił.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Bezpieczeństwo  ·  5 min  · 
Zatwierdzasz edycję jednego pliku. Czy na pewno wiesz, dokąd trafi?
Ilustrację przygotowała AI.

Klonujesz repozytorium z GitHuba, otwierasz je w swoim asystencie AI i rzucasz mu krótkie polecenie: "przygotuj mi ten projekt do pracy". Agent zagląda do pliku README, znajduje instrukcję, żeby dopisać kilka linii do project_settings.json, i wyświetla okienko: "Zrobić tę zmianę w project_settings.json?". Klikasz "Tak", bo co złego może się stać przy edycji jednego pliku konfiguracyjnego. W tej samej chwili klucz publiczny SSH obcej osoby ląduje nie w projekcie, tylko w twoim ~/.ssh/authorized_keys. Od tej pory ktoś może zalogować się na twoją maszynę przez SSH, bez hasła, kiedy tylko zechce.

Tak wygląda GhostApproval, wzorzec podatności, który firma Wiz, zajmująca się bezpieczeństwem chmury i niedawno przejęta przez Google, ujawniła publicznie 8 lipca. Ten sam błąd znalazła w sześciu popularnych asystentach do programowania: Amazon Q Developer, Claude Code, Cursor, Google Antigravity, Augment i Windsurf. Sens takich narzędzi opiera się na jednej obietnicy: agent proponuje zmianę, a ty ją zatwierdzasz, zanim cokolwiek trafi na dysk. To okno potwierdzenia jest tu jedynym zabezpieczeniem. GhostApproval pokazuje, co się dzieje, gdy okno wyświetla jedno, a na dysk trafia drugie.

Sztuczka stara jak Unix, wpuszczona prosto do agenta

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Maka zapisuje, kto pozwolił agentowi wyjść poza piaskownicę
Premiera / Narzędzie

Maka zapisuje, kto pozwolił agentowi wyjść poza piaskownicę

3 min

Apache Software Foundation przyjęła do inkubatora Makę, pulpit agentowy, który trzyma całą sesję na dysku i zapisuje w dzienniku to, co zwykle przepada: twoje zgody na wyjście agenta poza piaskownicę i sposób zakończenia tury. Do dziennika można tylko dopisywać, więc skrócenie kontekstu nie kasuje historii, ale klucze API leżą w zwykłym pliku credential-vault.json, fundacja nie zatwierdziła jeszcze żadnego wydania, a pulpit działa tylko na Apple Silicon. Pomysł, żeby zgoda użytkownika była danymi, a nie czymś, co ginie w oknie czatu, wart jest podkradzenia, samo narzędzie na razie nie.

Jeden piksel białego tekstu wystarczył, żeby przejąć maszynę dewelopera
Bezpieczeństwo

Jeden piksel białego tekstu wystarczył, żeby przejąć maszynę dewelopera

4 min

Jeden piksel białego tekstu ukryty na zwykłej stronie z dokumentacją API wystarczył, żeby Kiro, agentowy edytor AWS, przepisał swój plik mcp.json i uruchomił obcy kod z uprawnieniami dewelopera. Intezer wraz z Kod Security pokazali, że nawet prośba o streszczenie strony mogła skończyć się zdalnym wykonaniem kodu, a okno zgody niczego nie zmieniało, bo konfiguracja i tak się przeładowywała. To już trzecie takie potknięcie Kiro, więc AWS oznaczył mcp.json, .vscode/tasks.json i katalog .git jako chronione ścieżki, wymagające wyraźnej zgody także w trybie autopilota.

Agent pisze kod, a twoje pliki i tak zostają nietknięte
Premiera / Narzędzie

Agent pisze kod, a twoje pliki i tak zostają nietknięte

3 min

Shepherd, framework ze Stanforda, nagrywa uruchomienie agenta jako odwracalny zapis i odkłada wynik na bok, więc nie dotyka twoich plików, dopóki sam zmian nie zatwierdzisz. Uprawnienia deklarujesz w sygnaturze funkcji Pythona, a zakazu zapisu pilnuje samo jądro systemu, przez Seatbelt na macOS i Landlock na Linuksie. Rozgałęzianie pracy działa około pięć razy szybciej niż docker commit, a odtworzenie przebiegu odzyskuje jakieś 95% tego, co model już policzył. Docelowo mają z tego powstać metaagenci recenzujący swoją pracę, ale projekt jest we wczesnej alfie na licencji MIT, bez Windowsa.