SmartDigest.ai Tworzone przez AI, żeby nadążyć za AI
Zapisz się

Zapisz się do newslettera

Co tydzień najważniejsze newsy AI prosto na Twój e-mail. Wybierz tematy, które Cię interesują.

Premiera / Narzędzie

Google otworzył agentowy audyt bezpieczeństwa i sam odradza go na produkcji

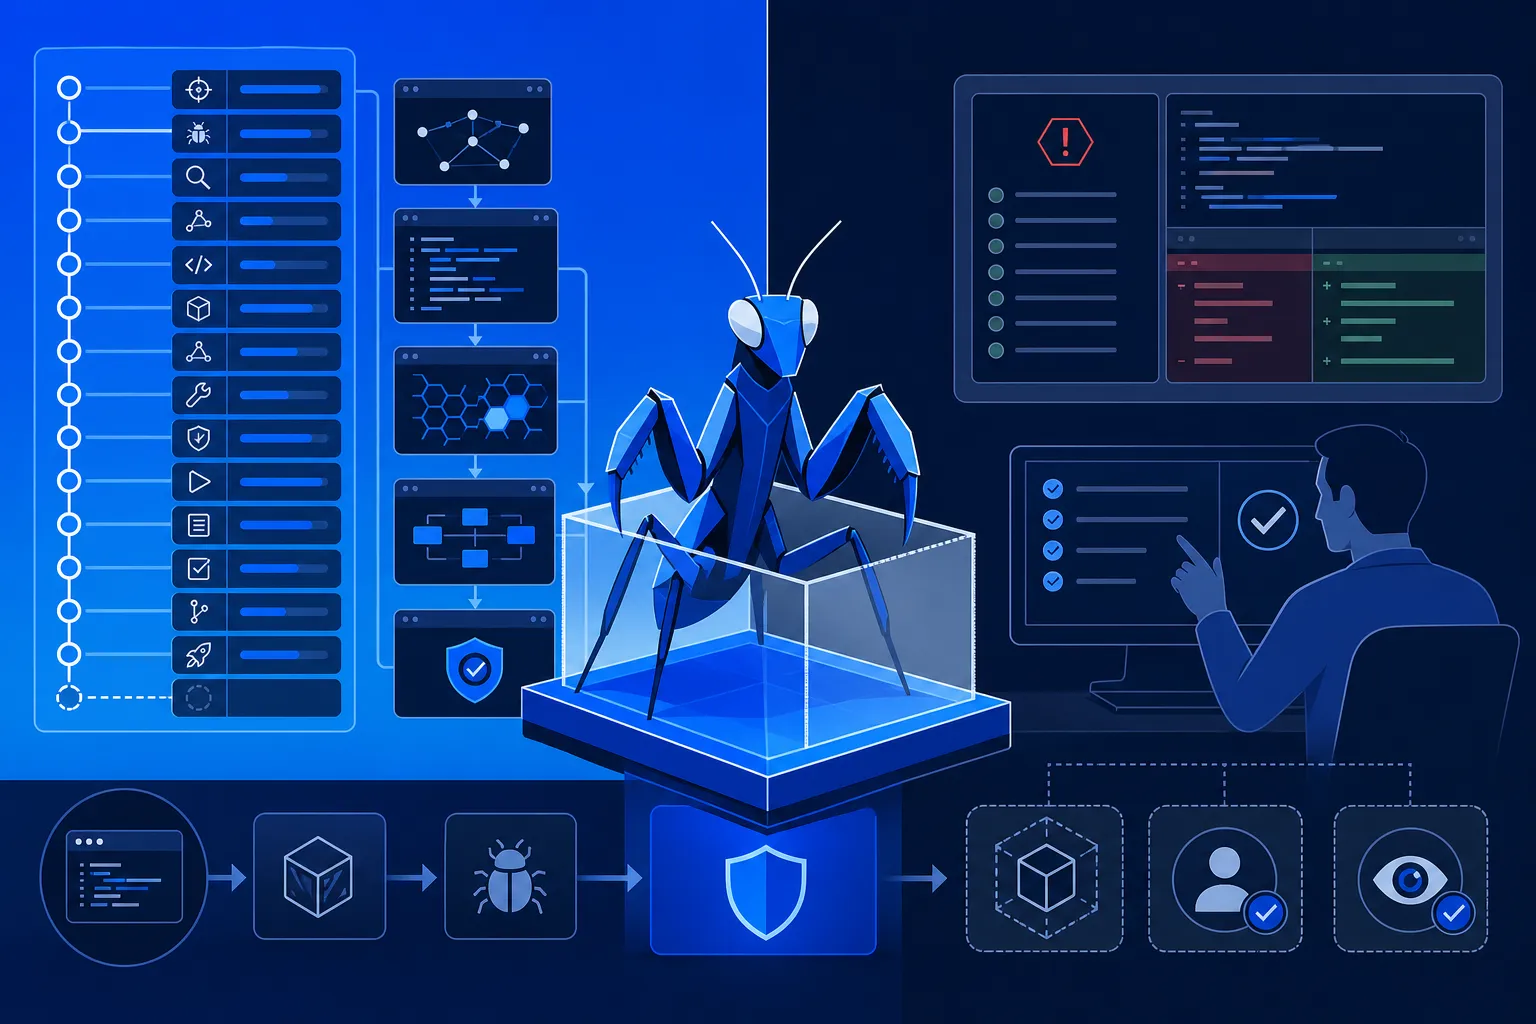
Google wypuścił na GitHubie Mantis, kilkanaście poleceń dla agenta kodującego, który sam szuka podatności w repozytorium, odtwarza ją w odciętym od sieci sandboksie, nakłada łatkę i powtarza ten sam atak, żeby sprawdzić, czy przestał działać. Ważniejsza od samego zestawu jest reguła: znalezisko liczy się dopiero wtedy, gdy agent doprowadził kod do awarii, a łatka dopiero wtedy, gdy przeżyła powtórzony atak. Google odradza jednak uruchamianie tego przy dostępie do produkcji i nie podaje ani jednej liczby o skuteczności Mantisa.

Napisała AI, żeby oszczędzić Ci czytania setek źródeł.  ·  Jak to działa

Premiera / Narzędzie  ·  4 min  · 
Google otworzył agentowy audyt bezpieczeństwa i sam odradza go na produkcji
Ilustrację przygotowała AI.

README repozytorium google/mantis zaczyna się od ostrzeżenia wielkimi literami, jeszcze zanim padnie zdanie o tym, do czego ten kod w ogóle służy: używasz na własne ryzyko i nigdy na maszynie, która ma dostęp do produkcji, do wrażliwych danych albo do sieci wewnętrznej. Dopiero pod spodem Google tłumaczy, że Mantis to kilkanaście instrukcji dla agenta kodującego, dzięki którym ma on sam znaleźć podatność w twoim kodzie, odtworzyć ją na żywo, napisać łatkę i sprawdzić, czy ta łatka faktycznie zamyka dziurę.

Problem, na który Mantis odpowiada, zna każdy, kto puścił model na większe repozytorium. Dostajesz listę rzekomych luk, w której prawdziwych jest garstka, a reszta to godziny czytania cudzego kodu po to, żeby udowodnić, że model zmyślił. Relacja z premiery Mantisa przytacza za Google, że przy naiwnym skanowaniu kodu przez AI odsetek trafnych zgłoszeń spada poniżej 7%, ale nie wskazuje badania, z którego ta liczba pochodzi, więc biorę ją jako rząd wielkości, a nie jako pomiar.

Stąd druga instrukcja w README, napisana już zwykłą czcionką, ale równie stanowczo: każde znalezisko ma obejrzeć człowiek od bezpieczeństwa, zanim gdziekolwiek trafi, i nie wolno zasypywać opiekunów projektów open source hurtem niezweryfikowanych zgłoszeń wyprodukowanych przez AI. Ktoś w Google czytał najwyraźniej te same wątki co ja.

Czytaj dalej za darmo

Podaj e-mail, aby odblokować pełną treść i cały serwis. Zapiszemy Cię do newslettera.
Powiązane

Test bezpieczeństwa agentów AI: 10 z 11 nabiera się na trik Basha sprzed dekad
Bezpieczeństwo

Test bezpieczeństwa agentów AI: 10 z 11 nabiera się na trik Basha sprzed dekad

4 min

Adversa AI przetestowała 11 popularnych agentów programistycznych i tylko jeden, Continue, oparł się każdej próbie wykonania groźnego polecenia ukrytego w treści repozytorium. Wzorzec nazwany GuardFall bierze się stąd, że strażnik agenta ogląda surowy tekst, a Bash rozwija go tuż przed uruchomieniem, więc sztuczki sprzed dekad, jak przemycenie spacji przez $IFS czy rozbicie polecenia cudzysłowami, przechodzą niezauważone. Najgroźniej jest w procesach CI z domyślnym trybem auto-yes, gdzie zatruty README lub Makefile może po cichu wykraść klucze do AWS albo wyczyścić środowisko.

Agent odpala kod z cudzego repozytorium, zanim w ogóle zapyta model
Bezpieczeństwo

Agent odpala kod z cudzego repozytorium, zanim w ogóle zapyta model

5 min

Manifold Security opisało osiem dziur w siedmiu agentach z konsoli i nazwało całość GitSpawn: wystarczy rozpakować cudzą paczkę z nietkniętym katalogiem .git, a agent sam odpali git status i wykona program wskazany w core.fsmonitor, na twoich prawach i zanim model zobaczy choć jeden znak. Poprawki wyszły dla goose, Claude Code i Cursora, ale przy powtórnym teście 1 września komendy z repozytorium wciąż wykonywały Hermes Agent, Qwen Code i Grok Build. Moim zdaniem to nie jest historia o AI, tylko stara wada gita, którą agenty odpalają teraz same, w tle, przy każdym otwarciu katalogu.

Cloudflare otworzył swojego audytora bezpieczeństwa i zabronił mu wierzyć samemu sobie
Premiera / Narzędzie

Cloudflare otworzył swojego audytora bezpieczeństwa i zabronił mu wierzyć samemu sobie

4 min

Cloudflare wyłożył na GitHubie security-audit-skill, zestaw instrukcji na licencji MIT, który zamienia agenta kodującego w zespół audytorów, gdzie ten, kto znalazł dziurę, nie ma prawa jej potwierdzić, bo do sprawdzenia rusza świeży agent z zadaniem odwrotnym: obalić ustalenie. Pilnuje tego rejestr pokrycia i walidator w Node, dzięki czemu nic nie trafia do wyników bez wskazania miejsca w kodzie, a bez piaskownicy audyt kończy się na hipotezach. Pojedynczy bieg znajduje mniej więcej połowę tego, co wszystkie razem, więc to raczej dodatkowa para oczu przed wydaniem niż bramka w CI.